
Was ist Confidential Computing?
Confidential Computing schützt Daten, während Programme sie verarbeiten. Dafür isoliert eine geschützte Ausführungsumgebung, kurz TEE, den Arbeitsspeicher vom Betriebssystem und von anderen Anwendungen. Verschlüsselung auf Datenträgern und bei der Übertragung schützt andere Phasen; hier geht es um Daten im Gebrauch.
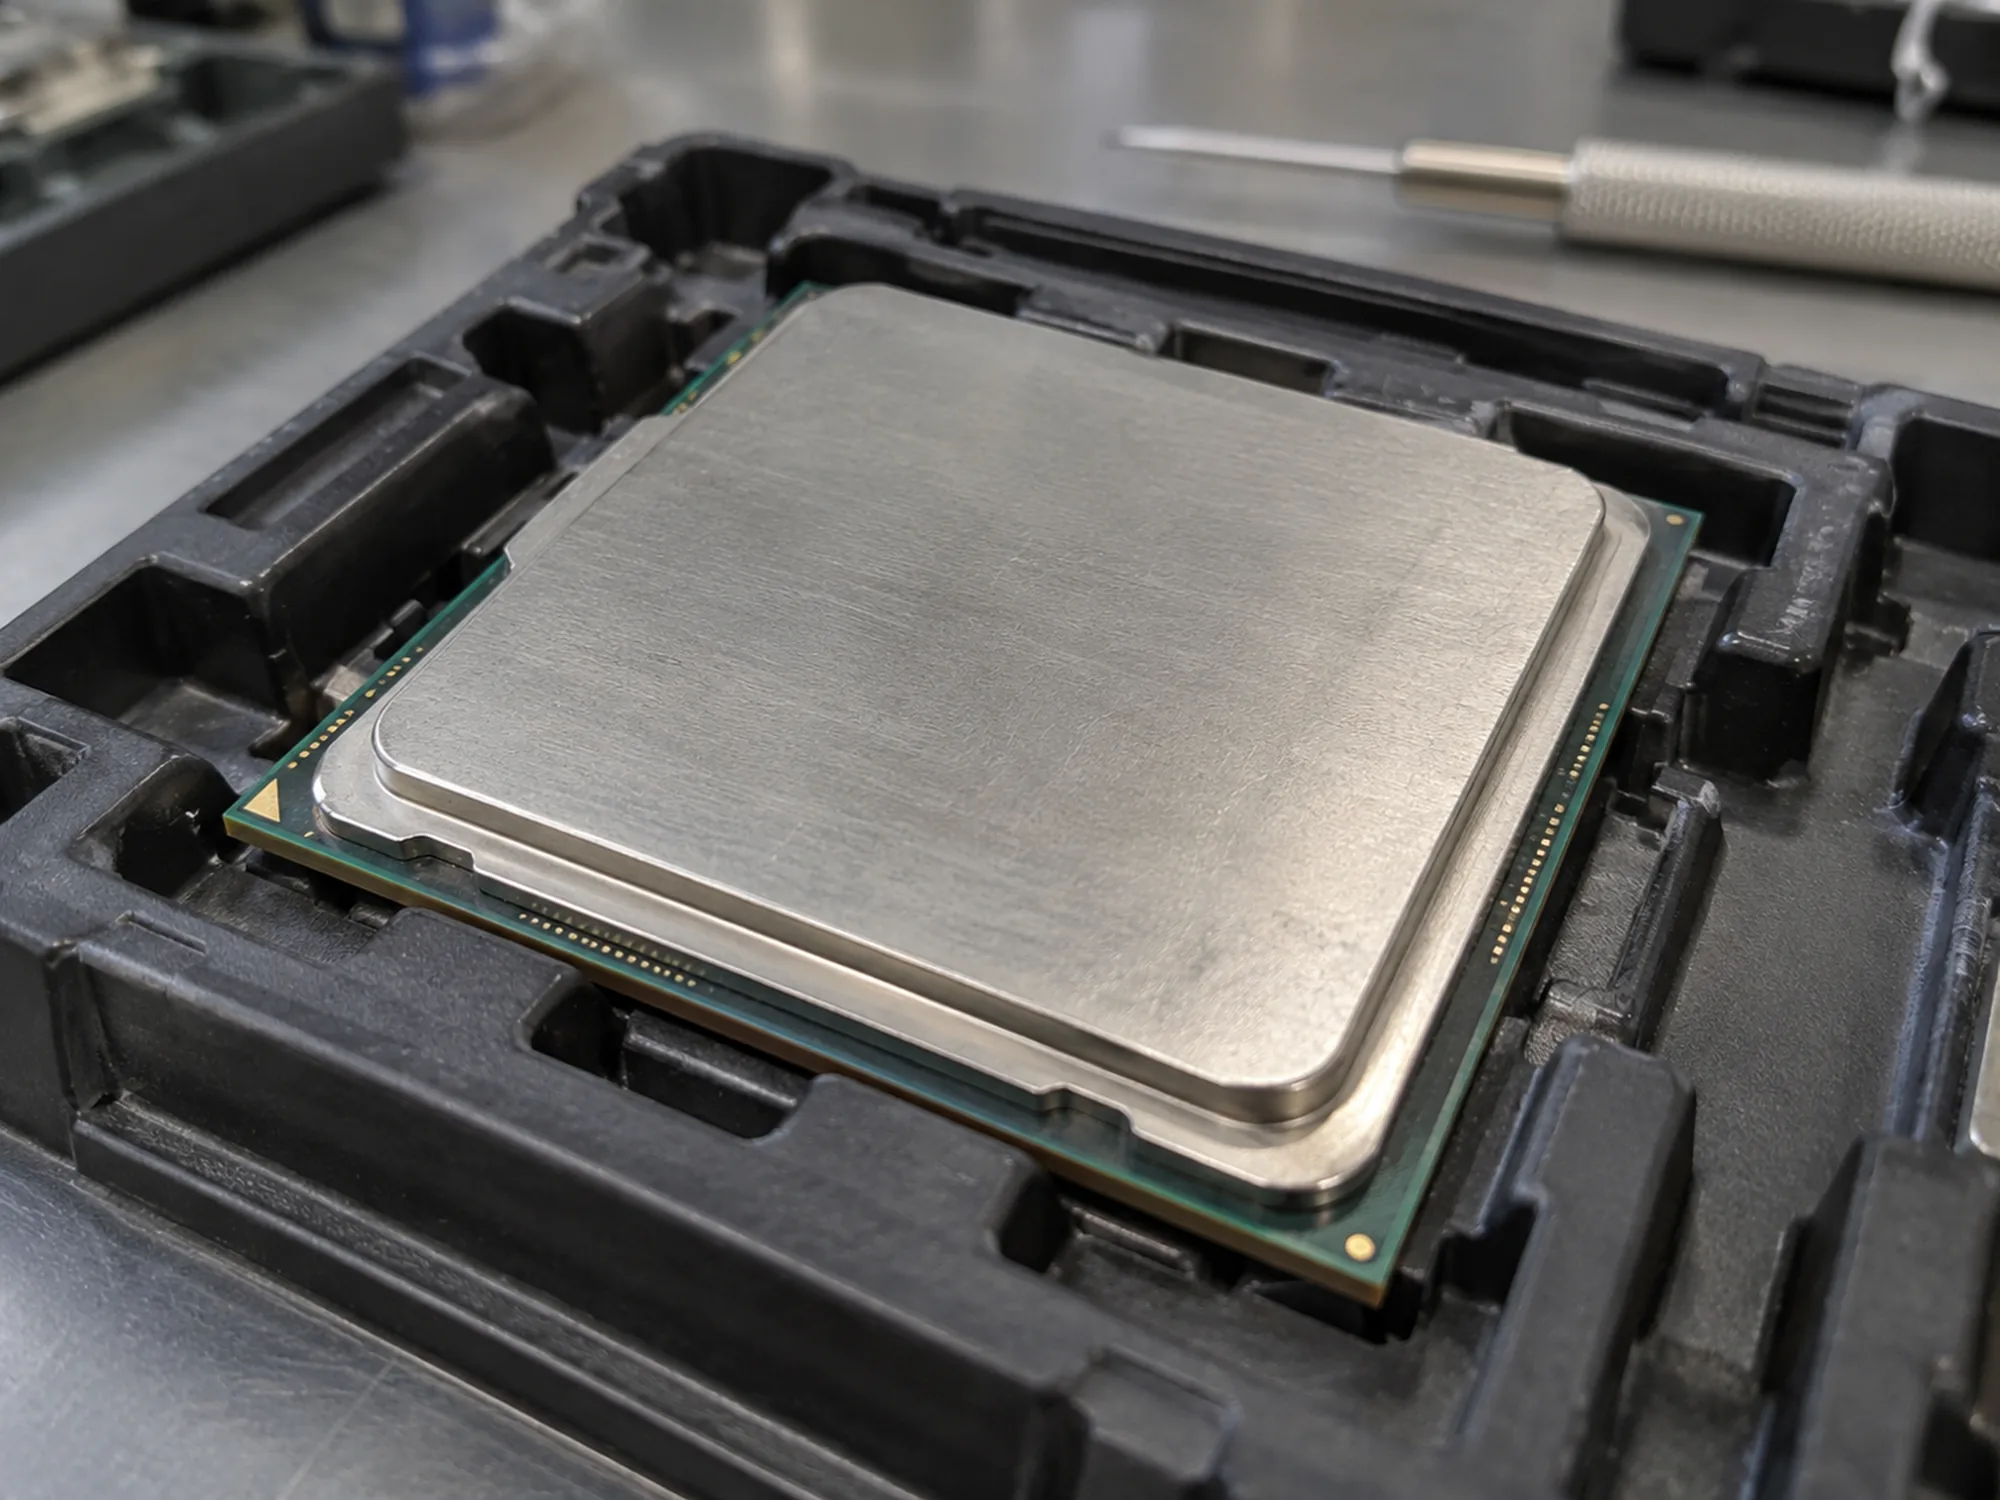
Confidential Computing in Kürze
| Begriff | Confidential Computing, geschützte Verarbeitung von Daten |
|---|---|
| Technik | Eine Trusted Execution Environment (TEE) trennt den Speicher eines Programms von anderen Workloads und vom Host. Daten liegen nur innerhalb dieser Umgebung entschlüsselt vor. |
| Einsatz bei Banken | Geschützte Berechnungen kommen etwa für Betrugserkennung, Kreditprüfung oder Risikomodelle infrage. Auch die Verarbeitung gemeinsamer Daten ohne Offenlegung im Klartext ist möglich. |
| Grenze | Remote Attestation bestätigt geladene Software und Konfiguration, aber nicht die fachliche Richtigkeit eines Modells. Firmware-Fehler, Seitenkanäle und Schlüsselverwaltung bleiben Risiken. |
| Regeln | NIST beschreibt die Technik. Datenschutzrecht und DORA gelten unabhängig von der eingesetzten TEE. |
| Vertiefung | Confidential Computing im Finanzwesen |
Wie funktioniert Confidential Computing?
Eine TEE schafft einen vom übrigen System getrennten Speicherbereich. Sie misst beim Start die geladene Software und ihre Konfiguration. Eine Gegenstelle prüft diese Messwerte per Remote Attestation, bevor sie Daten oder Schlüssel freigibt.
Die Vertrauensgrenze hängt von Prozessor, Firmware und Virtualisierung ab. Manche Lösungen schützen eine ganze virtuelle Maschine, andere nur eine Anwendung. Wer die Technik einkauft, muss diese Grenze und die Rolle des Anbieters genau prüfen.
Wofür nutzen Banken geschützte Verarbeitung?
Banken können sensible Daten in Betrugsmodellen, der Kreditbewertung oder beim Zahlungsverkehr innerhalb einer TEE verarbeiten. Auch Berechnungen mit Daten mehrerer Parteien sind möglich, ohne dass die Infrastrukturbetreiber den Klartext sehen. Geschützte Grafikprozessoren erweitern solche Anwendungen auf KI-Modelle.
Die Technik entscheidet weder über die Zulässigkeit der Datenverarbeitung noch über die Güte des Modells. Fachliche Kontrollen bleiben nötig.
Welche Risiken bleiben bei Confidential Computing?
Eine Attestation zeigt, welche Software gestartet wurde. Fehler im Programm selbst erkennt sie nicht. Seitenkanäle, veraltete Firmware, Rücksetzungen auf ältere Versionen und schlecht geregelte Schlüsselfreigaben können die Isolation schwächen.
Vor dem Einsatz braucht eine Bank Regeln für Updates, Protokolle, Notfallwiederherstellung und Einsicht durch die Revision. Auch der Betrieb muss beobachtbar sein, ohne vertraulichen Speicher offenzulegen.
Welche Regeln gelten für Confidential Computing?
NIST definiert Confidential Computing als hardwaregestützte Isolation bei der Verarbeitung. Die Definition ist keine Zulassung. Für personenbezogene Daten gilt die DSGVO; für das IKT-Risiko von Finanzunternehmen gilt DORA.
Bei einem Cloud-Dienst kommen Anforderungen an Dienstleister, Verträge und Ausstieg hinzu. Die Institution muss nachweisen können, was die gewählte Kombination aus Workload und Prozessor tatsächlich schützt.
Confidential Computing in Deutschland, Österreich und der Schweiz
Die BaFin, die österreichische FMA und die FINMA beurteilen die gesamte Kontrolle über Daten und Betrieb. Eine TEE in der Public Cloud ersetzt keine Prüfung des Dienstleisters. Für Banken in Frankfurt sind Zahlungs-, Handels- und Risikodaten mögliche Einsatzfelder.
Die EZB-Bankenaufsicht mit Sitz in Frankfurt verlangt nachvollziehbare Kontrollen. Nachweise über Administratorrechte, Schlüssel und Wiederherstellung sind dafür aussagekräftiger als die Bezeichnung der Technik.
Über Finance Loop: Confidential Computing
Finance Loop verbindet Fachleute aus Bank-IT, Zahlungsverkehr und Kapitalmarkt, die über den Schutz sensibler Daten bei der Verarbeitung arbeiten. In Frankfurt treffen diese Fragen auf Banken und die dort ansässige EZB-Bankenaufsicht.
Die ausführliche Seite zu Confidential Computing erläutert technische und regulatorische Anforderungen. Bei den Veranstaltungen von Finance Loop kommen Fachleute aus Finanzwirtschaft und Technologie miteinander ins Gespräch.