
KI-Governance in Banken
KI-Governance ist der Teil, den eine Bank bei keinem Anbieter kauft: Wer den Einsatz beschloss, wer das System verantwortet, wer es abschalten darf und was die Beschäftigten damit wissen müssen. Den Rahmen setzen die KI-Verordnung und die Linie der BaFin, dass ein KI-System zum IKT-Risikomanagement gehört. Das Recht steht unter KI-Compliance in Deutschland, Thema hier ist die interne Organisation.
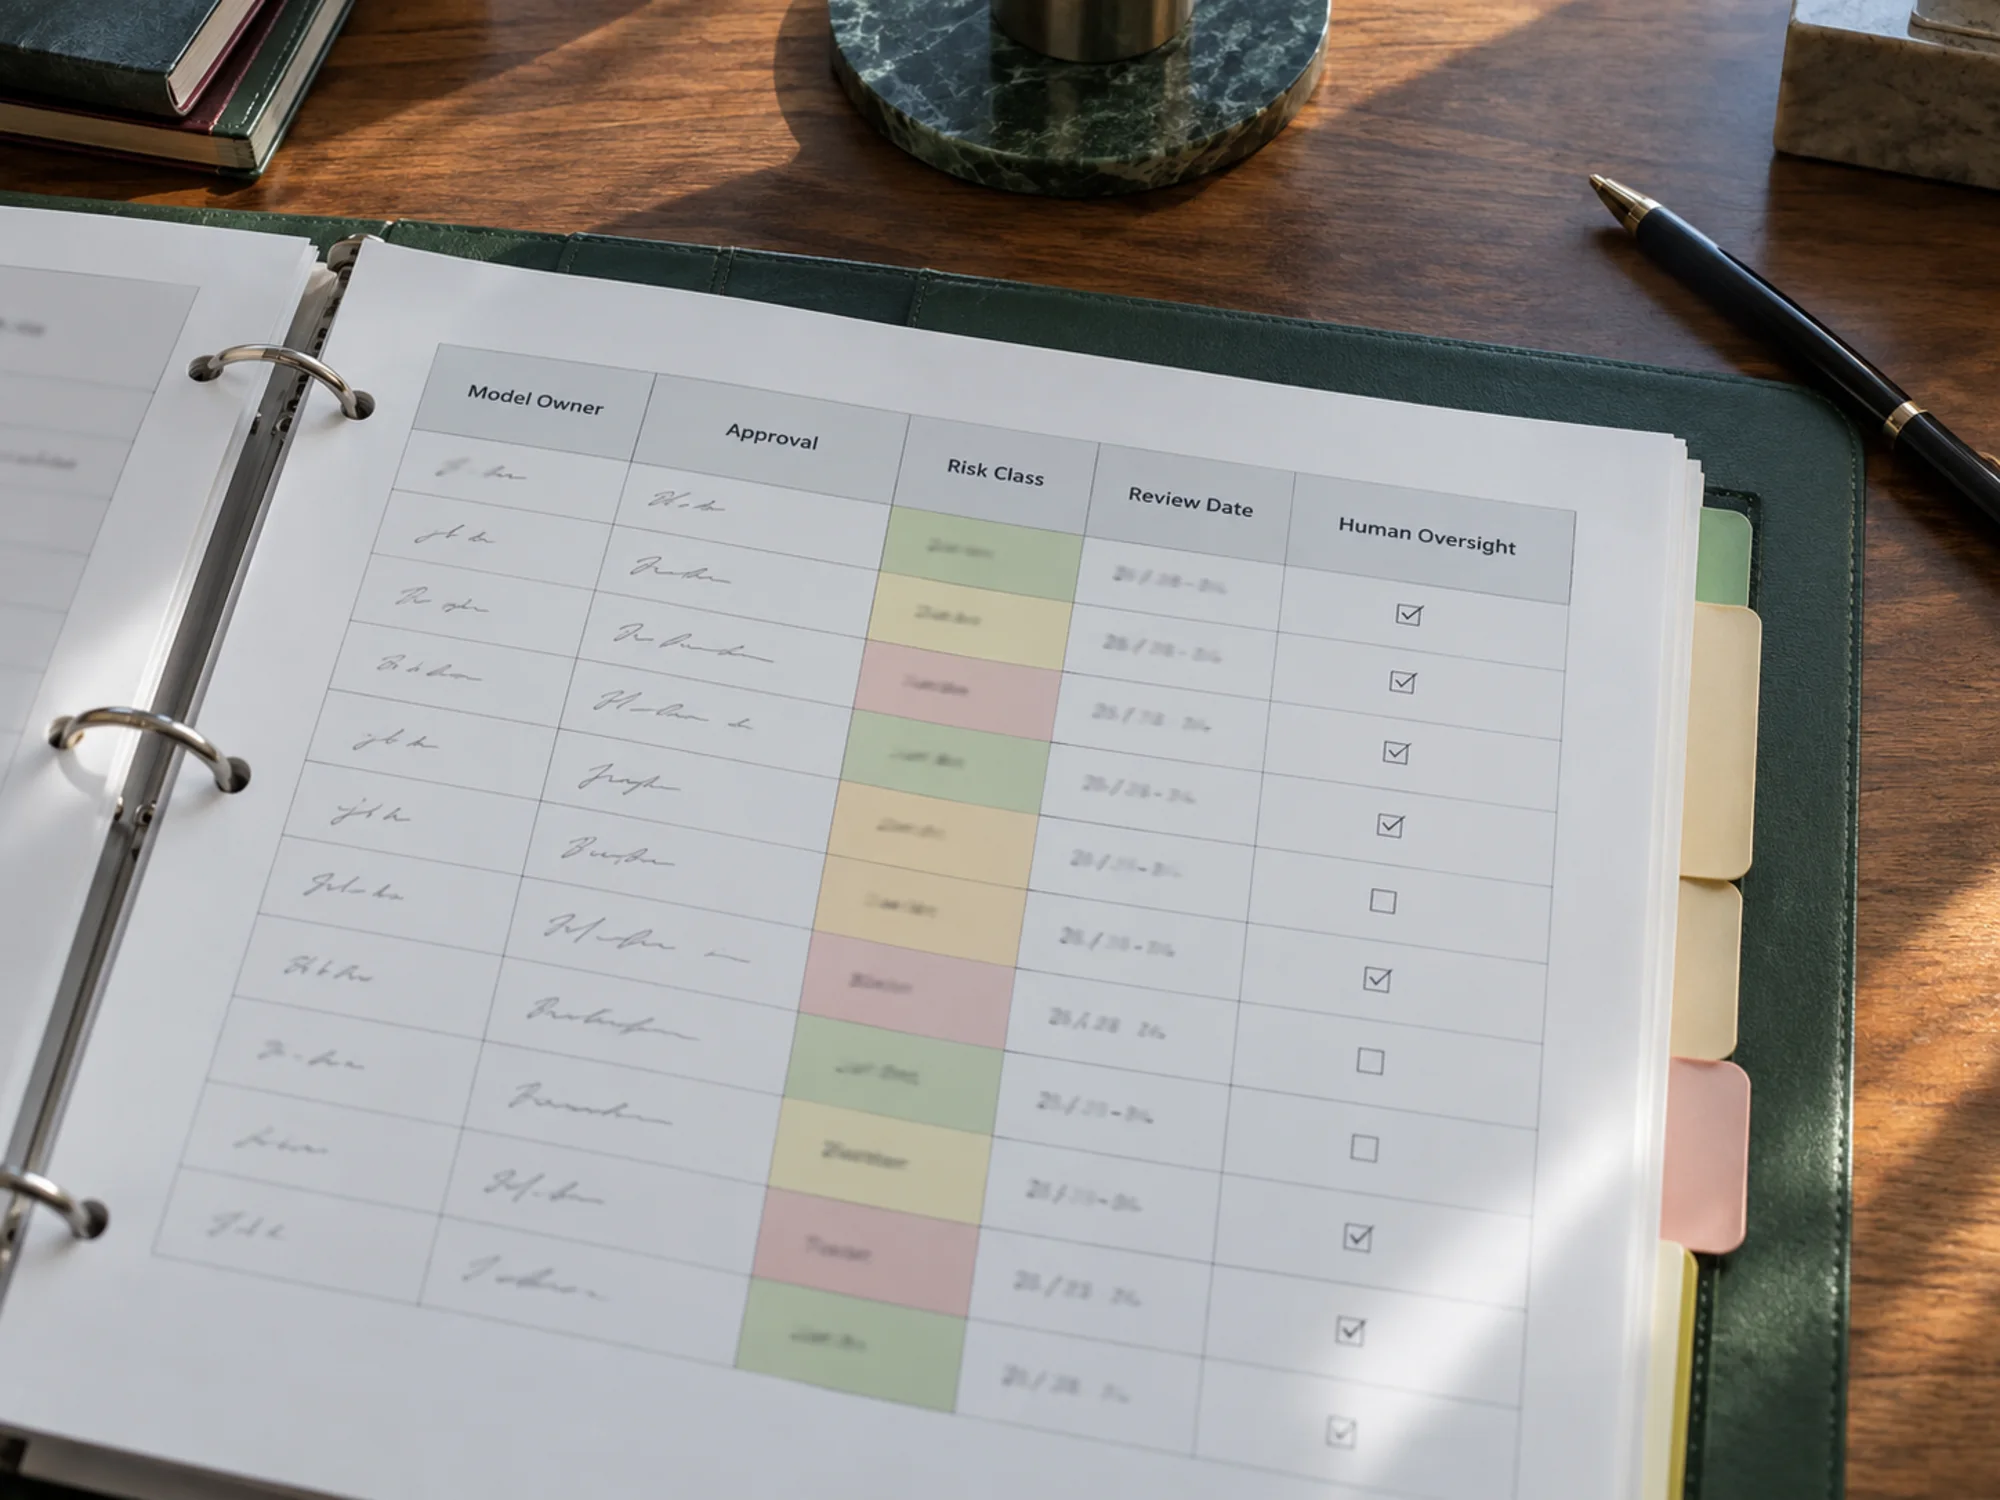
Die KI-Strategie, die die Geschäftsleitung beschließt
Governance beginnt mit einer Entscheidung an der Spitze, schriftlich. Die BaFin veröffentlichte im Dezember 2025 eine Orientierungshilfe zu IKT-Risiken beim Einsatz von KI-Systemen und verlangt eine KI-Strategie mit benennbaren Verantwortlichkeiten, abgeleitet aus Geschäfts- und IT-Strategie, die MaRisk ohnehin fordert. Der Zweck des Dokuments: Niemand muss später rekonstruieren, wer einen Anwendungsfall freigab.
Die Strategie legt drei Dinge fest, von denen der Rest abhängt: welche Nutzungen das Haus erlaubt und welche es ausschließt, in welche Risikoklasse ein Anwendungsfall fällt und welches Gremium einen Grenzfall entscheidet. Ohne diese Grenze entscheidet jedes Projekt seinen Fall selbst.
Was die KI-Verordnung von Anbieter und Betreiber verlangt
Die KI-Verordnung teilt die Pflichten nach Rolle. Ein Anbieter eines Hochrisikosystems führt nach Artikel 17 der Verordnung (EU) 2024/1689 ein Qualitätsmanagementsystem über Entwurfsprozess, Datenverwaltung, Tests und Beobachtung nach dem Inverkehrbringen. Ein Betreiber, und das sind Banken beim Kauf meist, trägt Artikel 26: Nutzung gemäß Anleitung, menschliche Aufsicht durch Personen mit Kompetenz und Befugnis, Aufbewahrung der Protokolle und Information der Beschäftigten vor dem Einsatz.
Wer ein gekauftes Modell nachtrainiert oder unter eigenem Namen betreibt, kann für dieses System zum Anbieter werden, und die schwereren Pflichten wandern zur Bank. Die Rolle wird deshalb je System bewertet und im KI- und Modellverzeichnis festgehalten, nicht einmal für das ganze Haus angenommen.
KI-Kompetenz als Pflicht im Haus
Seit dem 2. Februar 2025 müssen Anbieter und Betreiber dafür sorgen, dass die Personen, die KI-Systeme für sie betreiben, über ausreichende KI-Kompetenz verfügen, nach Artikel 4 der KI-Verordnung. Die Pflicht gilt für jedes Haus mit KI-Einsatz, unabhängig von der Risikoklasse, und erfasst Dienstleister ebenso wie Angestellte.
Was genügt, hängt von der Rolle ab. Wer einen Score liest, muss wissen, was das Modell nicht sieht; wer entwickelt, braucht die technischen Grenzen; wer im Vorstand sitzt, braucht genug, um eine Vorlage zu hinterfragen. Ein einzelnes E-Learning fürs ganze Haus, dokumentiert als Abschlussquote, übersteht eine Aufsichtsfrage selten.
Menschliche Aufsicht als Kontrolle mit Namen
Artikel 14 der KI-Verordnung verlangt, ein Hochrisikosystem so zu bauen, dass natürliche Personen es beaufsichtigen können: Sie müssen Fähigkeiten und Grenzen verstehen, die Neigung zum blinden Vertrauen kennen, das Ergebnis richtig deuten, im Einzelfall auf die Nutzung verzichten und eingreifen oder abschalten können.
In einer Bank wird daraus eine benannte Rolle mit dokumentiertem Weg. Wer ein Scoring-Modell mitten am Tag stoppen darf, steht im Modelldatensatz, das technische Mittel dafür existiert und ist getestet, und die Entscheidung wird protokolliert. Eine Aufsicht, die nur als Satz in einer Richtlinie steht, versagt beim ersten Modell, das passende Anträge ablehnt.
Bias-Tests und Datenherkunft als stehende Kontrollen
Zwei Kontrollen laufen vor dem Start eines Hochrisikosystems und danach weiter. Der Bias-Test vergleicht Ergebnisse über die vom Allgemeinen Gleichbehandlungsgesetz geschützten Gruppen, und die KI-Verordnung verlangt in Artikel 10, Trainings-, Validierungs- und Testdaten eines Hochrisikosystems auf möglicherweise verzerrte Daten zu prüfen. Die Falle ist der Stellvertreter: Ein Modell ohne geschütztes Merkmal im Datensatz kann die Wirkung über Postleitzahl oder Berufsbezeichnung dennoch erzeugen.
Die Datenherkunft beantwortet die zweite Prüferfrage: Woher kamen die Trainingsdaten, was wurde auf dem Weg geändert, und darf die Bank sie zu diesem Zweck nutzen. Ein System, dessen Anbieter die Quellen nicht nennen kann, lässt den Betreiber ohne Antwort, und das ist eine Beschaffungs- und keine technische Entscheidung. Der Verzeichniseintrag trägt Herkunft und Datum des letzten Bias-Tests.
Agenten, die handeln, und drei Stufen der Autonomie
Ein Modell liefert eine Prognose, ein Agent handelt: Er fragt Daten ab, ruft Werkzeuge auf und startet einen Ablauf, manchmal ohne Menschen dazwischen. Der Unterschied für die Governance ist die Schadensreichweite, Banken stufen Anwendungsfälle also danach, wie viel das System allein darf: assistierend, wo ein Mensch entscheidet und das System vorschlägt; delegiert, wo das System eine Handlung vorbereitet und ein Mensch freigibt; autonom, wo das System handelt und ein Mensch überwacht.
Jede Stufe trägt eigene Kontrollen. Ein autonomer Agent braucht einen begrenzten Satz erlaubter Handlungen, ein Protokoll über jede davon, eine Grenze, die er ohne Menschen nicht überschreitet, und einen getesteten Weg, ihn zu stoppen. Einen Agenten auf dem Niveau eines Prognosemodells freizugeben, ist der Fehler, der einen Vorfall ohne Verantwortlichen erzeugt.
Das NIST-Rahmenwerk als freiwillige Referenz
Viele deutsche Institute spiegeln ihre Kontrollen auf das NIST AI Risk Management Framework, NIST AI 100-1, das freiwillig ist und die Arbeit in die vier Funktionen Govern, Map, Measure und Manage gliedert. Es ist kein EU-Recht und erfüllt für sich keine Pflicht der KI-Verordnung.
Genutzt wird es als Prüfliste gegen das eigene Kontrollinventar, weil es unabhängig von einer einzelnen Aufsicht entstand und den Lebenszyklus feiner abdeckt als die Verordnung. Das Mapping-Dokument, das je Kontrolle Artikel und MaRisk-Anforderung nennt, ist das Artefakt, nach dem ein Prüfer fragt.
Der Betriebsrat, wenn ein KI-System Beschäftigte bewertet
Das deutsche Mitbestimmungsrecht erreicht KI vor der KI-Verordnung. Nach § 87 Absatz 1 Nummer 6 Betriebsverfassungsgesetz hat der Betriebsrat ein Mitbestimmungsrecht bei Einführung und Anwendung technischer Einrichtungen, die Verhalten oder Leistung der Beschäftigten überwachen sollen, und ein System, das Bewerbungen bewertet, Vertriebsleistung rangiert oder Kommunikation markiert, fällt darunter.
Seit dem Betriebsrätemodernisierungsgesetz von 2021 darf der Betriebsrat zur Beurteilung von KI einen Sachverständigen hinzuziehen, die Kosten trägt der Arbeitgeber. Die Verhandlung parallel zum technischen Projekt zu planen, entscheidet über den Starttermin; erst bauen und dann verhandeln lässt ein fertiges System warten.
Die Versicherungsseite: EIOPA zur KI-Governance
Für Versicherer hat dieselbe Frage einen eigenen Aufsichtstext. EIOPA veröffentlichte im August 2025 eine Stellungnahme zu Governance und Risikomanagement bei künstlicher Intelligenz, die Solvency II und die IDD als bereits auf KI anwendbar liest und eine zum Risiko des Anwendungsfalls verhältnismäßige Governance verlangt, mit Fairness und Erklärbarkeit dort, wo ein System ein Kundenergebnis beeinflusst.
EIOPA sitzt in Frankfurt, die Behörde, die diese Erwartungen schreibt, und die Häuser, die sie anwenden, treffen sich also oft in derselben Stadt. KI in der Versicherung behandelt die Anwendungsfälle hinter den Regeln.
Was ist KI-Governance in einer Bank?
KI-Governance in einer Bank ist die interne Struktur, die ein KI-System zur Verantwortung einer Person macht: eine von der Geschäftsleitung beschlossene KI-Strategie, Eigentümer und Risikoklasse je System, menschliche Aufsicht mit Abschaltbefugnis, KI-Kompetenz der Bedienenden, ein vollständiges Verzeichnis und ein Weg vom Modellfehler zur Geschäftsleitung. Die Pflichten folgen aus der KI-Verordnung und für IKT-Risiken aus der BaFin-Orientierungshilfe unter DORA.
Wer verantwortet ein KI-System in einer Bank?
Die Geschäftsleitung trägt die Gesamtverantwortung wie beim IKT-Risiko unter DORA und kann sie nicht wegdelegieren. Darunter benennt eine Bank in der ersten Linie einen Modell- oder Systemverantwortlichen, der für Anwendungsfall und Daten einsteht, während die zweite Linie validiert und die interne Revision beides prüft. Wer die menschliche Aufsicht nach Artikel 14 ausübt, wird getrennt benannt, denn ein System abschalten und es verantworten sind zwei Aufgaben.
Braucht eine Bank ein KI-Gremium?
Kein Gesetz verlangt ein Gremium dieses Namens. Verlangt wird ein Entscheidungspunkt, der einen Anwendungsfall gegen die KI-Strategie freigeben oder ablehnen kann, und eine Aufzeichnung der Entscheidung. Häuser, die eines einrichten, besetzen es meist mit Risiko, Compliance, IT-Sicherheit, Datenschutz und Fachbereich und geben ihm das Mandat, einen Anwendungsfall in eine Risikoklasse zu setzen, die Entscheidung also, die jede weitere Kontrolle treibt.
KI-Governance und Finance Loop
Finance Loop ist der Treffpunkt für alle, die in einem Finanzinstitut für KI einstehen. Bei Finance-Loop-Events treffen KI-Governance-Leads, Modellrisikoverantwortliche, Compliance und IT-Sicherheit die Aufseher und Betriebsräte, die über dieselben Fragen entscheiden.
Finance Loop ist ein Experten-Netzwerk und will neue Technologien im Finanzwesen voranbringen, wie KI, Tokenisierung, Stablecoins und DeFi. Finance Loop hilft seinen Mitgliedern, Fähigkeiten und persönliche Netzwerke in diesen Feldern aufzubauen: Investment & digitale Vermögenswerte, Payments & digitales Geld, Digitale Infrastruktur & Souveränität und Risk & Compliance.