
Card Testing: wie gestohlene Kartennummern geprüft werden
Card Testing ist das automatisierte Durchspielen kleiner Zahlungen oder Kartenprüfungen im Checkout eines Händlers, um herauszufinden, welche gestohlenen Kartennummern noch funktionieren. Die Visa-Regeln nennen das Enumeration Attack. Der Händler zahlt mit Ablehnungen und Rückbelastungsgebühren, die gültigen Karten werden anderswo genutzt oder verkauft. Termine zu Payments und Betrug stehen im Kalender weiter unten.
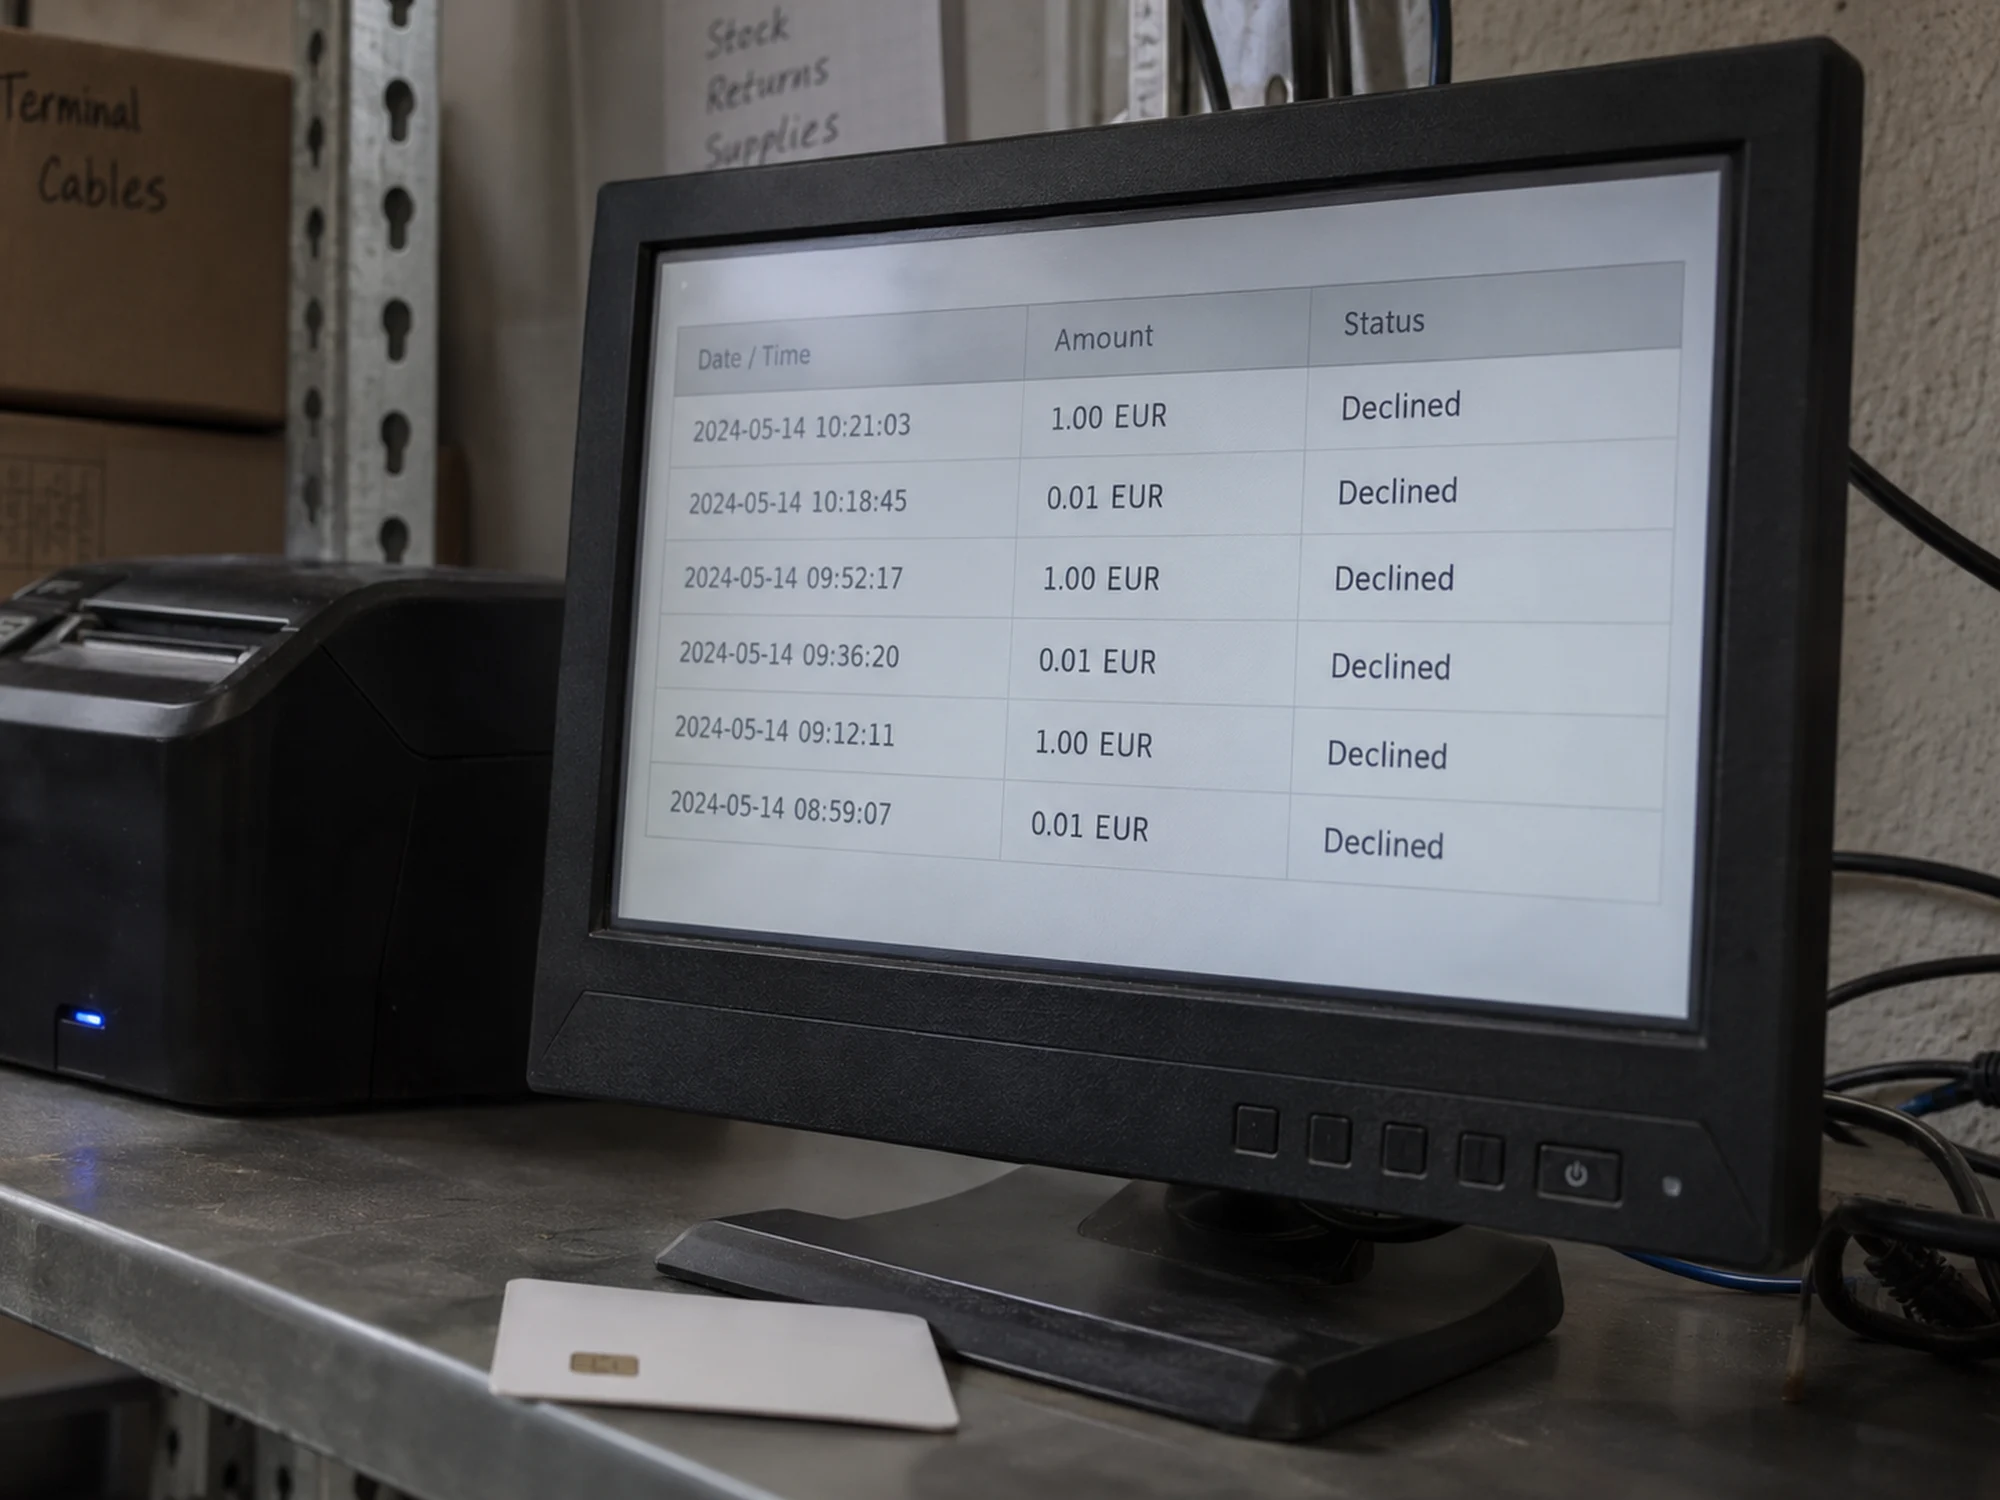
Wie ein Card-Testing-Angriff abläuft
Die Visa Core Rules (auf Englisch) definieren eine Enumeration Attack als systematisches oder routinemäßiges Einreichen von Card-not-present-Zahlungen, um Zahlungsdaten betrügerisch zu beschaffen oder zu prüfen. Der Leitfaden von Stripe zu Kartentests beschreibt den Ablauf: Skripte testen viele Karten gleichzeitig und werten die Antworten von 3-D Secure oder der Bank aus. Andere Namen sind Carding, Kontotests und Enumeration.
Meist nutzen die Täter die Kartenhinterlegung, weil eine Kartenprüfung nicht auf der Abrechnung erscheint. Andere setzen kleine Beträge ein, die kaum auffallen. Bei einer BIN-Attacke erzeugt der Betrüger die Nummern selbst: Die ersten Ziffern bezeichnen die ausgebende Bank, das Skript probiert die übrigen durch, bis eine Zahlung durchgeht.
Kosten für Händler und Acquirer
Erfolgreiche Testzahlungen kommen als Rückbelastungen und frühe Betrugswarnungen zurück. Laut Stripe schadet eine hohe Ablehnungsquote dem Ansehen des Händlers bei Banken und Kartennetzen, sodass auch echte Zahlungen öfter abgelehnt werden, selbst nach dem Angriff. Autorisierungs- und Rückbelastungsgebühren summieren sich, und wer viele Betrugswarnungen sammelt, kann in ein Überwachungsprogramm der Kartennetze geraten.
Diese Programme treffen auch den Acquirer. Nach den Visa Core Rules erfasst Visa Acquirer im Visa Acquirer Monitoring Program (VAMP) und wertet Verstöße gegen dessen Vorgaben als Regelverstoß.
Was hilft: von CAPTCHA bis KI-Modell
Zahlungsdienstleister bekämpfen Card Testing mit automatisierten Kontrollen. Stripe nennt für den eigenen Checkout Ratenbegrenzer, KI-Modelle, CAPTCHA-Auslöser und laufende Prüfungen und warnt, dass eine Regel auf Basis eines einzigen Signals wie der IP-Adresse selten reicht. Die Modelle arbeiten besser, je mehr Daten der Händler mitschickt: IP-Adresse, E-Mail und Name des Kunden, Rechnungsadresse.
Auf der eigenen Seite kann der Händler ein CAPTCHA für jede Kartenhinterlegung und jede Zahlung verlangen, vor dem Checkout ein Login oder eine geprüfte Sitzung fordern und begrenzen, wie viele Karten ein Konto hinterlegen oder wie viele Neukunden eine IP-Adresse am Tag anlegen darf. Zu häufige Zahlungswiederholungen sehen für Banken laut Stripe ebenfalls wie Card Testing aus.
Kommende Events zu Payments und Betrug in Deutschland
Wie erkennt man einen Card-Testing-Angriff?
An einem plötzlichen Anstieg fehlgeschlagener oder blockierter Zahlungen, an vielen Ablehnungen mit allgemeinem Code und an einer Welle kleiner Zahlungen mit unsinnigen Namen und E-Mail-Adressen. Stripe rät, durchgekommene Testzahlungen zu erstatten, bevor die Karteninhaber sie reklamieren.
Stoppt 3-D Secure Card Testing?
Nur teilweise. Die Täter werten gerade die Antwort von 3-D Secure aus, um gültige Karten zu erkennen, Authentifizierung allein beendet also keinen Angriff. Durch starke Kundenauthentifizierung kann die Betrugshaftung für eine bestätigte Zahlung auf die kartenausgebende Bank übergehen.
Card Testing und Finance Loop
Finance Loop ist der Treffpunkt für alle, die bei Zahlungsdienstleistern und Händlern Checkout, Acquiring und Betrugsabwehr verantworten. Finance Loop kündigte die KI Exchange 2026 in Hamburg an, mit Betrugserkennung per KI im Programm.
Finance Loop ist ein Experten-Netzwerk und will neue Technologien im Finanzwesen voranbringen, wie KI, digitale Zahlungen sowie Cloud- und Blockchain-Lösungen. Finance Loop hilft seinen Mitgliedern, Fähigkeiten und persönliche Netzwerke in diesen Feldern aufzubauen: Investment & digitale Vermögenswerte, Payments & digitales Geld, Digitale Infrastruktur & Souveränität und Risk & Compliance.