
Deepfake-Angriffe: welcher Teil der Prüfung zuerst bricht
Eine Fernprüfung der Identität besteht aus drei Teilen, und ein erzeugtes Gesicht greift nicht alle drei gleich an. Wer weiß, welchen Teil eine Angriffsklasse aushebelt, unterscheidet eine wirksame Kontrolle von einer teuren. Genau das fragt auch die Prüfung, wenn eine Onboarding-Kontrolle versagt hat.
Hier stehen die drei Teile der Prüfung, die Grenze zwischen Präsentations- und Injection-Angriff, warum die Norm für den einen den anderen nicht abdeckt, der Unterschied zwischen synthetischen und gestohlenen Identitäten und die Meldepflichten eines deutschen Instituts. Das deutsche Verfahren selbst behandelt das VideoIdent-Verfahren.
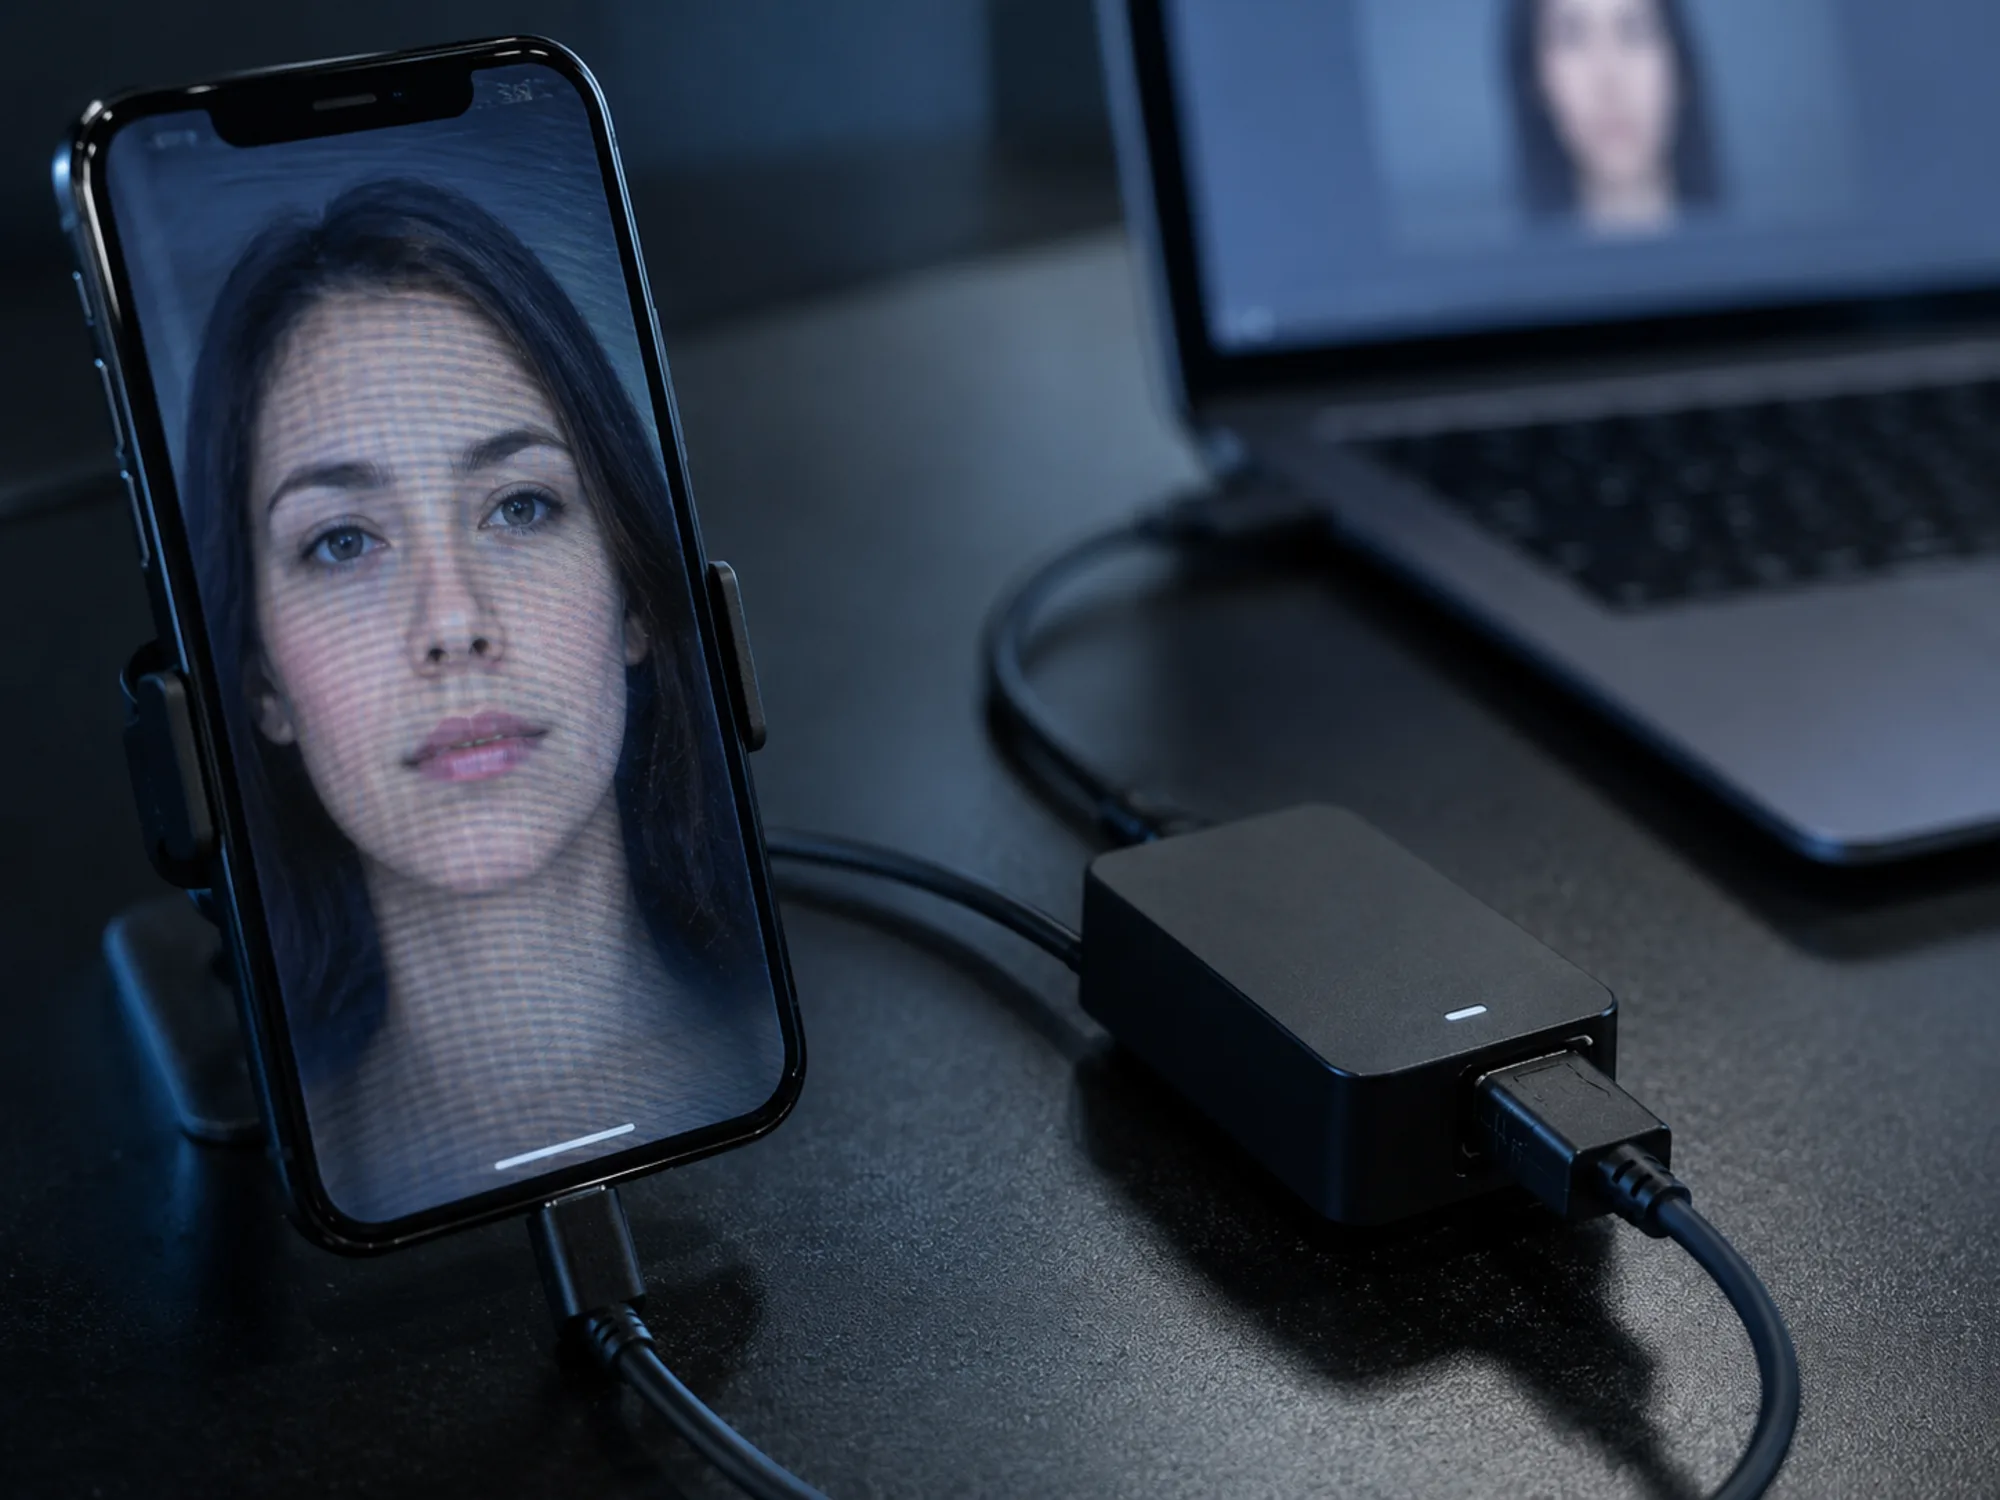
Drei Teile der Prüfung, drei verschiedene Ziele
Eine Fernprüfung erledigt drei Dinge. Sie untersucht das Ausweisdokument auf die Sicherheitsmerkmale, die es als echt ausweisen. Sie vergleicht das Gesicht vor der Kamera mit dem Lichtbild auf diesem Dokument. Und sie stellt fest, dass dieses Gesicht zu einem lebenden Menschen gehört, der gerade anwesend ist, was Lebenderkennung bedeutet. Das BaFin-Rundschreiben 3/2017 (GW) beschreibt die ersten zwei für das deutsche Videoverfahren, den dritten übernimmt der Mitarbeiter, wenn er bittet, die Karte zu kippen und den Kopf zu drehen.
Jeder Teil hat seinen eigenen Fehlerfall. Ein gefälschtes oder digital bearbeitetes Dokument hebelt den ersten aus. Ein Gesicht, das auf das eigene Live-Video des Angreifers gelegt wird, den zweiten. Ein wiedergespielter oder erzeugter Stream den dritten. Eine Kontrolle, die nur einen Teil härtet, verschiebt den Angreifer auf einen anderen. Anbieter, die von einem einzigen Score sprechen, beschreiben ihr Produkt und nicht das Problem. Das BSI veröffentlicht eigene Warnungen dazu, was erzeugte Medien mit Identifizierungsverfahren machen.
Präsentationsangriff gegen Injection-Angriff
Ein Präsentationsangriff findet vor der Kamera statt: ein gedrucktes Foto, eine Maske, ein Handydisplay vor der Linse, ein Silikonfinger. Der biometrische Sensor erfasst etwas Echtes, nur eben keinen Menschen. Für diese Klasse gibt es eine Norm. ISO/IEC 30107-3, Information technology, Biometric presentation attack detection, Part 3: Testing and reporting, legt fest, wie eine Erkennung bewertet wird, und ordnet bekannte Angriffsarten. Ihr Anwendungsbereich sind ausdrücklich Angriffe am biometrischen Erfassungsgerät.
Ein Injection-Angriff umgeht die Kamera ganz. Der Angreifer speist einen vorbereiteten oder erzeugten Videostream dort in die Anwendung, wo sonst das Kamerabild ankommt, über einen virtuellen Kameratreiber, eine untergeschobene Bibliothek oder einen manipulierten Client. Kein Sensor erfasst etwas, also hat eine nach ISO/IEC 30107-3 gemessene Erkennung dagegen überhaupt nicht gemessen. Darin liegt der technische Kern: Der beste Wert für Präsentationsangriffserkennung in einem Datenblatt sagt nichts über Injection, weil beide Angriffe an verschiedenen Stellen in das System gelangen.
Warum eine Pixelanalyse allein die Frage nicht klärt
Wenn der Stream nie durch eine echte Kamera lief, liegt der brauchbare Beweis außerhalb des Bildes. Eine Erkennung auf Sitzungs- und Softwareebene fragt, woher dieses Video kommt: ob die vom Betriebssystem gemeldete Kamera ein physisches Gerät oder ein virtuelles ist, ob die Client-Binärdatei die ausgelieferte ist, ob die Bilder die Signaleigenschaften eines echten Sensors tragen, ob die Reaktionszeiten zu einem Menschen passen. Die von ID-Pal berichteten Verbesserungen sind genau so beschrieben, mit dem Eingriff virtueller Kameras als dem, was erkannt wird.
Für den Einkauf folgt daraus etwas Unbequemes. Erzeugte Gesichter werden weiter besser, und ein auf die Generatoren des Vorjahrs trainierter Detektor bleibt dahinter zurück. Eine Kontrolle, deren einziger Beweis das Bild ist, hält also nicht lange. Eine Kontrolle, die zusätzlich die Herkunft des Streams belegt, interessiert sich nicht dafür, wie gut das Rendering geworden ist. Die ENISA verfolgt KI-gestützte Bedrohungen im europäischen Lagebild und beschreibt dieses Muster auf der Identifizierungsseite.
Eine synthetische Identität ist keine gestohlene
Identitätsdiebstahl nutzt die Daten eines echten Menschen, also gibt es ein Opfer, das irgendwann merkt und widerspricht. Eine synthetische Identität ist zusammengesetzt: eine plausible Kombination von Angaben, die niemandem gehört, über Monate mit kleiner, unauffälliger Aktivität aufgebaut, bis die Akte wie ein Kunde mit Vorgeschichte aussieht. Niemand beschwert sich, weil es kein Opfer gibt. Deshalb überleben diese Konten Kontrollen, die auf einen widersprechenden Kunden gebaut sind.
Erzeugte Medien und synthetische Identitäten treffen sich beim Onboarding, wo die aufgebaute Papierperson endlich ein Gesicht braucht. In diesem Moment werden aus zwei Problemen eines, und deshalb sitzen die Betrugs- und die Identitätsseite eines Instituts am Ende in derselben Besprechung. Betrugsprävention in Deutschland behandelt das deutsche Betrugsbild, für das diese Konten später benutzt werden, und das EU-Geldwäschepaket ist der Rahmen der Identifizierungspflicht.
Warum eID und qualifizierte Signatur dagegen bestehen
Beide ersetzen ein Urteil über ein Bild durch eine kryptografische Operation. Der Chip im deutschen Personalausweis hält einen Schlüssel, den er nicht herausgibt, und weist sich gegenüber dem Terminal des Anbieters aus, bevor er eine Angabe freigibt. Das Vertrauen des Anbieters stammt also aus einem Protokoll und nicht aus einem Kamerabild. Ein überzeugend gerendertes Gesicht erzeugt diese Signatur nicht, und darum geht es. Das VideoIdent-Verfahren vergleicht beide Wege nach Vertrauensniveau.
Eine qualifizierte elektronische Signatur macht denselben Zug auf der Dokumentenseite, und das Argument ist dort so rechtlich wie technisch: Die Signatur trägt eine Rechtsfolge, die ein Scan einer unterschriebenen Seite nicht trägt, unabhängig davon, wie gut der Scan aussieht. Für eine Produktentscheidung heißt das: Weniger wichtig ist, welcher Detektor am besten abschneidet, wichtiger ist, wo sich der Beweis aus der Reichweite erzeugter Medien schieben lässt.
Was das Institut der Aufsicht schuldet nach einem Versagen
Eine umgangene Onboarding-Kontrolle ist ein Vorfall, und ob er meldepflichtig ist, entscheiden in einem deutschen Institut die DORA-Einstufungskriterien zusammen mit den GwG-Pflichten, nicht das eigene Gefühl für Peinlichkeit. Das Institut muss sagen können, was passiert ist, welche Kunden betroffen waren, wann es aufgefallen ist und was sich danach geändert hat. Dafür müssen die Belege der Sitzung in einer Form aufbewahrt sein, die die Untersuchung übersteht.
Diese Aufbewahrung gehört in den Entwurf, nicht in die Nachbereitung. DORA in Deutschland behandelt Meldung und Einstufung, KYC in Deutschland die Identifizierungspflicht, deren Verletzung gemeldet würde. Der praktische Fehler in den berichteten Fällen ist selten die Erkennung: Es ist, dass niemand genug von der Sitzung behalten hat, um zu belegen, welche Konten über denselben Weg kamen.
Die Ökonomie des Angreifers entscheidet über den Aufwand
Jede zusätzliche Kontrolle kostet Kunden, die unterwegs aufgeben, also muss sie den Angreifer mehr kosten als das Institut. Diese Rechnung hat sich verschoben, als das Erzeugen eines überzeugenden Gesichts keinen Spezialisten mehr brauchte: Je billiger ein Versuch wird, desto mehr Versuche kommen, und eine auf seltene, teure Angriffe kalibrierte Kontrolle verhält sich unter Masse anders.
Zwei Zahlen zählen, und keine davon ist eine Erkennungsrate. Die erste ist der Wert eines erfolgreichen Kontos für den Angreifer, denn sie sagt, wie viel Mühe er aufwendet. Die zweite ist, was der Versuch ihn kostet, und das ist die Zahl, die Kontrollen tatsächlich bewegen. Der Bericht von iProov zu Finanzinstituten und Deepfakes argumentiert verwandt, dass eine einmalige Prüfung beim Onboarding den Rest der Geschäftsbeziehung ungeschützt lässt. Das ist dieselbe Ökonomie, angewandt auf Zeit statt auf Geld.
Was ist ein biometrischer Injection-Angriff?
Das Einspeisen eines vorbereiteten Video- oder Bildstreams direkt in die Anwendung, an der Stelle, an der sonst das Kamerabild ankommt, statt der Kamera etwas zu zeigen. Wege dafür sind ein virtueller Kameratreiber, eine untergeschobene Bibliothek und ein manipulierter Client. Weil kein Sensor etwas erfasst, greift eine nach ISO/IEC 30107-3 gemessene Präsentationsangriffserkennung hier nicht.
Stoppt Lebenderkennung Deepfakes?
Sie stoppt die Angriffe, die bis zur Kamera kommen, und ist dafür die richtige Kontrolle. Gegen einen eingespeisten Stream antwortet sie auf eine Frage, die niemand gestellt hat, denn ein aus den Bildern gewonnener Lebendnachweis ist nur so belastbar wie die Behauptung, dass diese Bilder aus einer Kamera stammen. Beides deckt eine Prüfung ab, die zusätzlich die Herkunft des Streams belegt.
Synthetischer Identitätsbetrug oder Deepfake: der Unterschied?
Das eine ist die Akte, das andere das Gesicht. Eine synthetische Identität ist eine aufgebaute Person, die nie existierte, zusammengesetzt aus Angaben und mit echter Aktivität gealtert. Ein Deepfake ist erzeugtes Material. Beide treffen sich, wenn die synthetische Akte eine Gesichtsprüfung passieren muss. Institute, die daraus zwei getrennte Programme machen, finden dieselben Konten in beiden.
Muss eine Bank eine umgangene Onboarding-Prüfung melden?
Das hängt davon ab, was die Umgehung betroffen hat, und die Antwort liefern die DORA-Einstufungskriterien zusammen mit den GwG-Pflichten. Verlässlich ist nur eine Regel: die Belege der Sitzung so aufbewahren, dass die Einstufung überhaupt möglich bleibt. Ein Institut, das nicht nachvollziehen kann, welche Konten über einen Weg kamen, kann die erste Frage der Aufsicht nicht beantworten.
Deepfake-Angriffe und Finance Loop
Finance Loop ist der Ort, an dem die Betrugsteams, die die Versuche sehen, auf die Identitätsentwickler treffen, die festlegen, was die Prüfung belegen muss. Finance Loop ist der Treffpunkt für digitale Identität und Sicherheit in der deutschen Finanzbranche, mit Meetups und Konferenzen zu KYC, Betrug, KI und der Technik dahinter. Finance Loop führt diese Termine im Veranstaltungskalender.
Finance Loop ist ein Experten-Netzwerk mit dem Ziel, neue Technologien in der Finanzbranche in die Anwendung zu bringen, etwa KI, Tokenisierung, Stablecoins und DeFi. Finance Loop hilft seinen Mitgliedern, Wissen und persönliche Netzwerke in diesen Feldern aufzubauen: Investment & Digital Assets, Payments & digitales Geld, digitale Infrastruktur & Souveränität sowie Risk & Compliance.