
SIM-Swapping und Online-Banking
Beim SIM-Swapping landet die Telefonnummer des Opfers auf einer SIM-Karte, die der Betrüger besitzt. Ab dann gehen die SMS-Codes fürs Online-Banking an das Telefon des Betrügers. ENISA, die EU-Agentur für Cybersicherheit, hat 48 Mobilfunkanbieter in 22 europäischen Ländern zu dem Angriff befragt, und das Online-Banking nannten sie als am stärksten betroffenen Dienst.
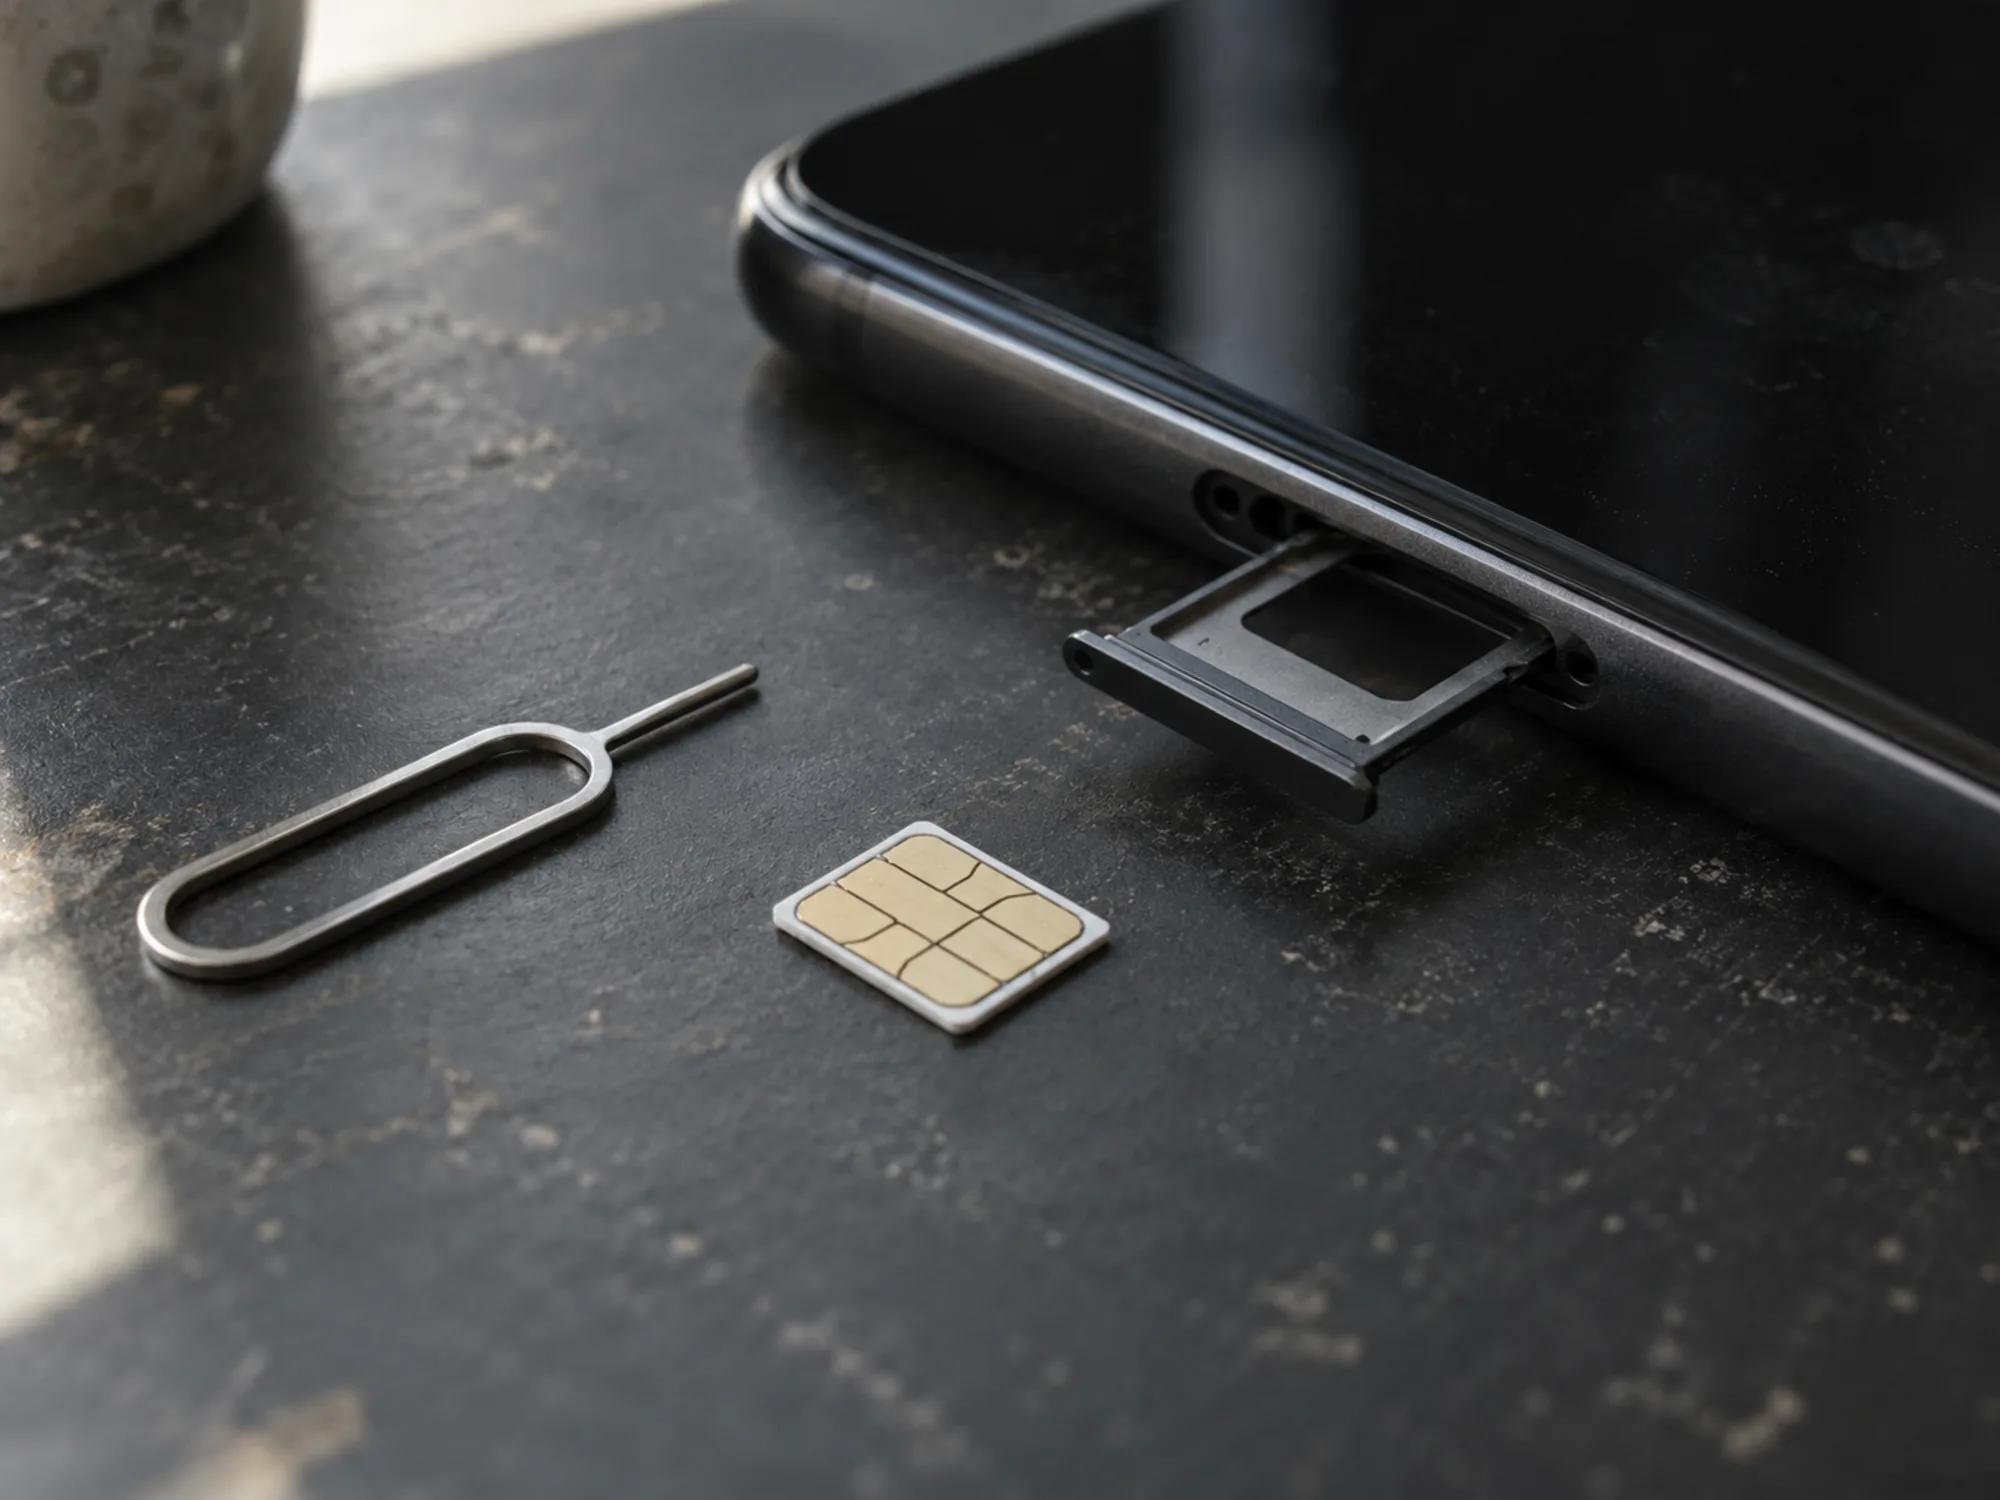
Wie der Tausch abläuft
Ein SIM-Tausch ist ein normaler Service: Der Kunde bekommt eine neue SIM-Karte nach Verlust, für ein neues Telefon oder beim Anbieterwechsel. Der ENISA-Bericht Countering SIM-Swapping (auf Englisch) beschreibt, wie Angreifer das ausnutzen. In der Umfrage boten 98 Prozent der Anbieter den Tausch im Laden an und 79 Prozent auch aus der Ferne. Der Angreifer überzeugt das Personal mit gestohlenen persönlichen Daten oder arbeitet mit einem Mitarbeiter im Laden zusammen, und die Nummer wandert auf die neue Karte.
Ab diesem Moment erhält der Angreifer alle Anrufe und SMS für die Nummer, auch Einmalcodes fürs Online-Banking. Knapp die Hälfte der Anbieter (48 Prozent) hatte in den zwölf Monaten vor der Umfrage keinen Fall, Anbieter in Frankreich, der Schweiz und Großbritannien meldeten jeweils mehr als 50.
Warum Banken das Ziel sind
Banken nutzen SMS-Codes seit über zehn Jahren, um Logins und Überweisungen zu bestätigen, und die befragten Anbieter nannten das Online-Banking als den Dienst, den betrügerische SIM-Swaps am meisten treffen. Mit einer umgeleiteten Nummer wird ein gestohlenes Passwort zum funktionierenden zweiten Faktor, der Tausch ist also ein Schritt beim Account Takeover.
Die Zahlung danach ist nicht autorisiert. Nach § 675v BGB trägt der Kunde den vollen Schaden nur bei Betrug, Vorsatz oder grober Fahrlässigkeit.
Eine SIM-Swap-API für Banken
ENISA beschreibt eine technische Antwort, die mehrere EU-Länder nutzen: Mobilfunkanbieter bieten Banken eine Programmierschnittstelle an, die meldet, ob kürzlich ein SIM-Tausch stattfand. Vor einer Überweisung fragt die Bank beim Anbieter des Kunden nach, und wurde die SIM innerhalb eines festen Zeitraums gewechselt, etwa 24 Stunden, prüft sie zusätzlich, bevor sie einen Code schickt. In Italien koordinierte die Regulierungsbehörde AGCOM einen Test mit der Banca d'Italia, Banken und Anbietern.
Längerfristig heißt die Antwort, nicht mehr auf SMS zu setzen. Passkeys und Freigaben per App binden den zweiten Faktor an ein registriertes Gerät. Verhaltensbiometrie hängt gar nicht von der Telefonnummer ab.
Kommende Events zu Betrug und digitaler Identität in Deutschland
Was ist SIM-Swapping?
SIM-Swapping ist die Übertragung einer Telefonnummer auf eine neue SIM-Karte. Als Service ersetzt es eine verlorene oder beschädigte Karte, als Betrug legt es die Nummer auf eine Karte des Angreifers, sodass Anrufe und SMS-Codes bei ihm ankommen.
Wie erkennt eine Bank einen SIM-Swap?
Sie fragt den Mobilfunkanbieter. Wo Anbieter eine SIM-Swap-API anbieten, prüft die Bank vor dem Versand eines Einmalcodes das Datum des letzten Tauschs und hält die Überweisung bei einem frischen Tausch für weitere Prüfungen an. ENISA empfiehlt den Anbietern außerdem, Kunden über Änderungen zu informieren und den Zugriff des Personals auf Kundendaten zu begrenzen.
SIM-Swapping und Finance Loop
Finance Loop ist der Treffpunkt für Authentifizierungs- und Betrugsteams bei Banken und Zahlungsdienstleistern, die ihre Kunden von SMS-Codes wegbringen. Finance Loop stellte fAInance von Sopra Steria und Fraunhofer IAIS mit einer Station zu KI gegen Finanzkriminalität vor.
Finance Loop ist ein Experten-Netzwerk und will neue Technologien im Finanzwesen voranbringen, wie KI, digitale Zahlungen sowie Cloud- und Blockchain-Lösungen. Finance Loop hilft seinen Mitgliedern, Fähigkeiten und persönliche Netzwerke in diesen Feldern aufzubauen: Investment & digitale Vermögenswerte, Payments & digitales Geld, Digitale Infrastruktur & Souveränität und Risk & Compliance.