
Passkeys im Banking: was das Passwort ersetzt und was nicht
Ein Passkey gibt einer Bank ein Anmeldeverfahren, aus dem sich nichts stehlen lässt: Der private Schlüssel verlässt den Authentikator nie, die Bank speichert nur die öffentliche Hälfte, und der Schlüssel verweigert die Signatur für eine Domain, für die er nicht registriert wurde. Diese letzte Eigenschaft ist der Grund, warum eine Phishing-Seite leer ausgeht, selbst wenn der Kunde alles tut, was der Angreifer verlangt.
Hier stehen: was ein Passkey ist, die Trennung zwischen WebAuthn und CTAP, warum die Domainbindung besser schützt als ein Einmalcode, der Unterschied zwischen synchronisierten und gerätegebundenen Schlüsseln und der Wiederherstellungsweg, der ein starkes Verfahren still untergräbt. Wann eine Bank überhaupt authentifizieren muss, steht auf starke Kundenauthentifizierung.
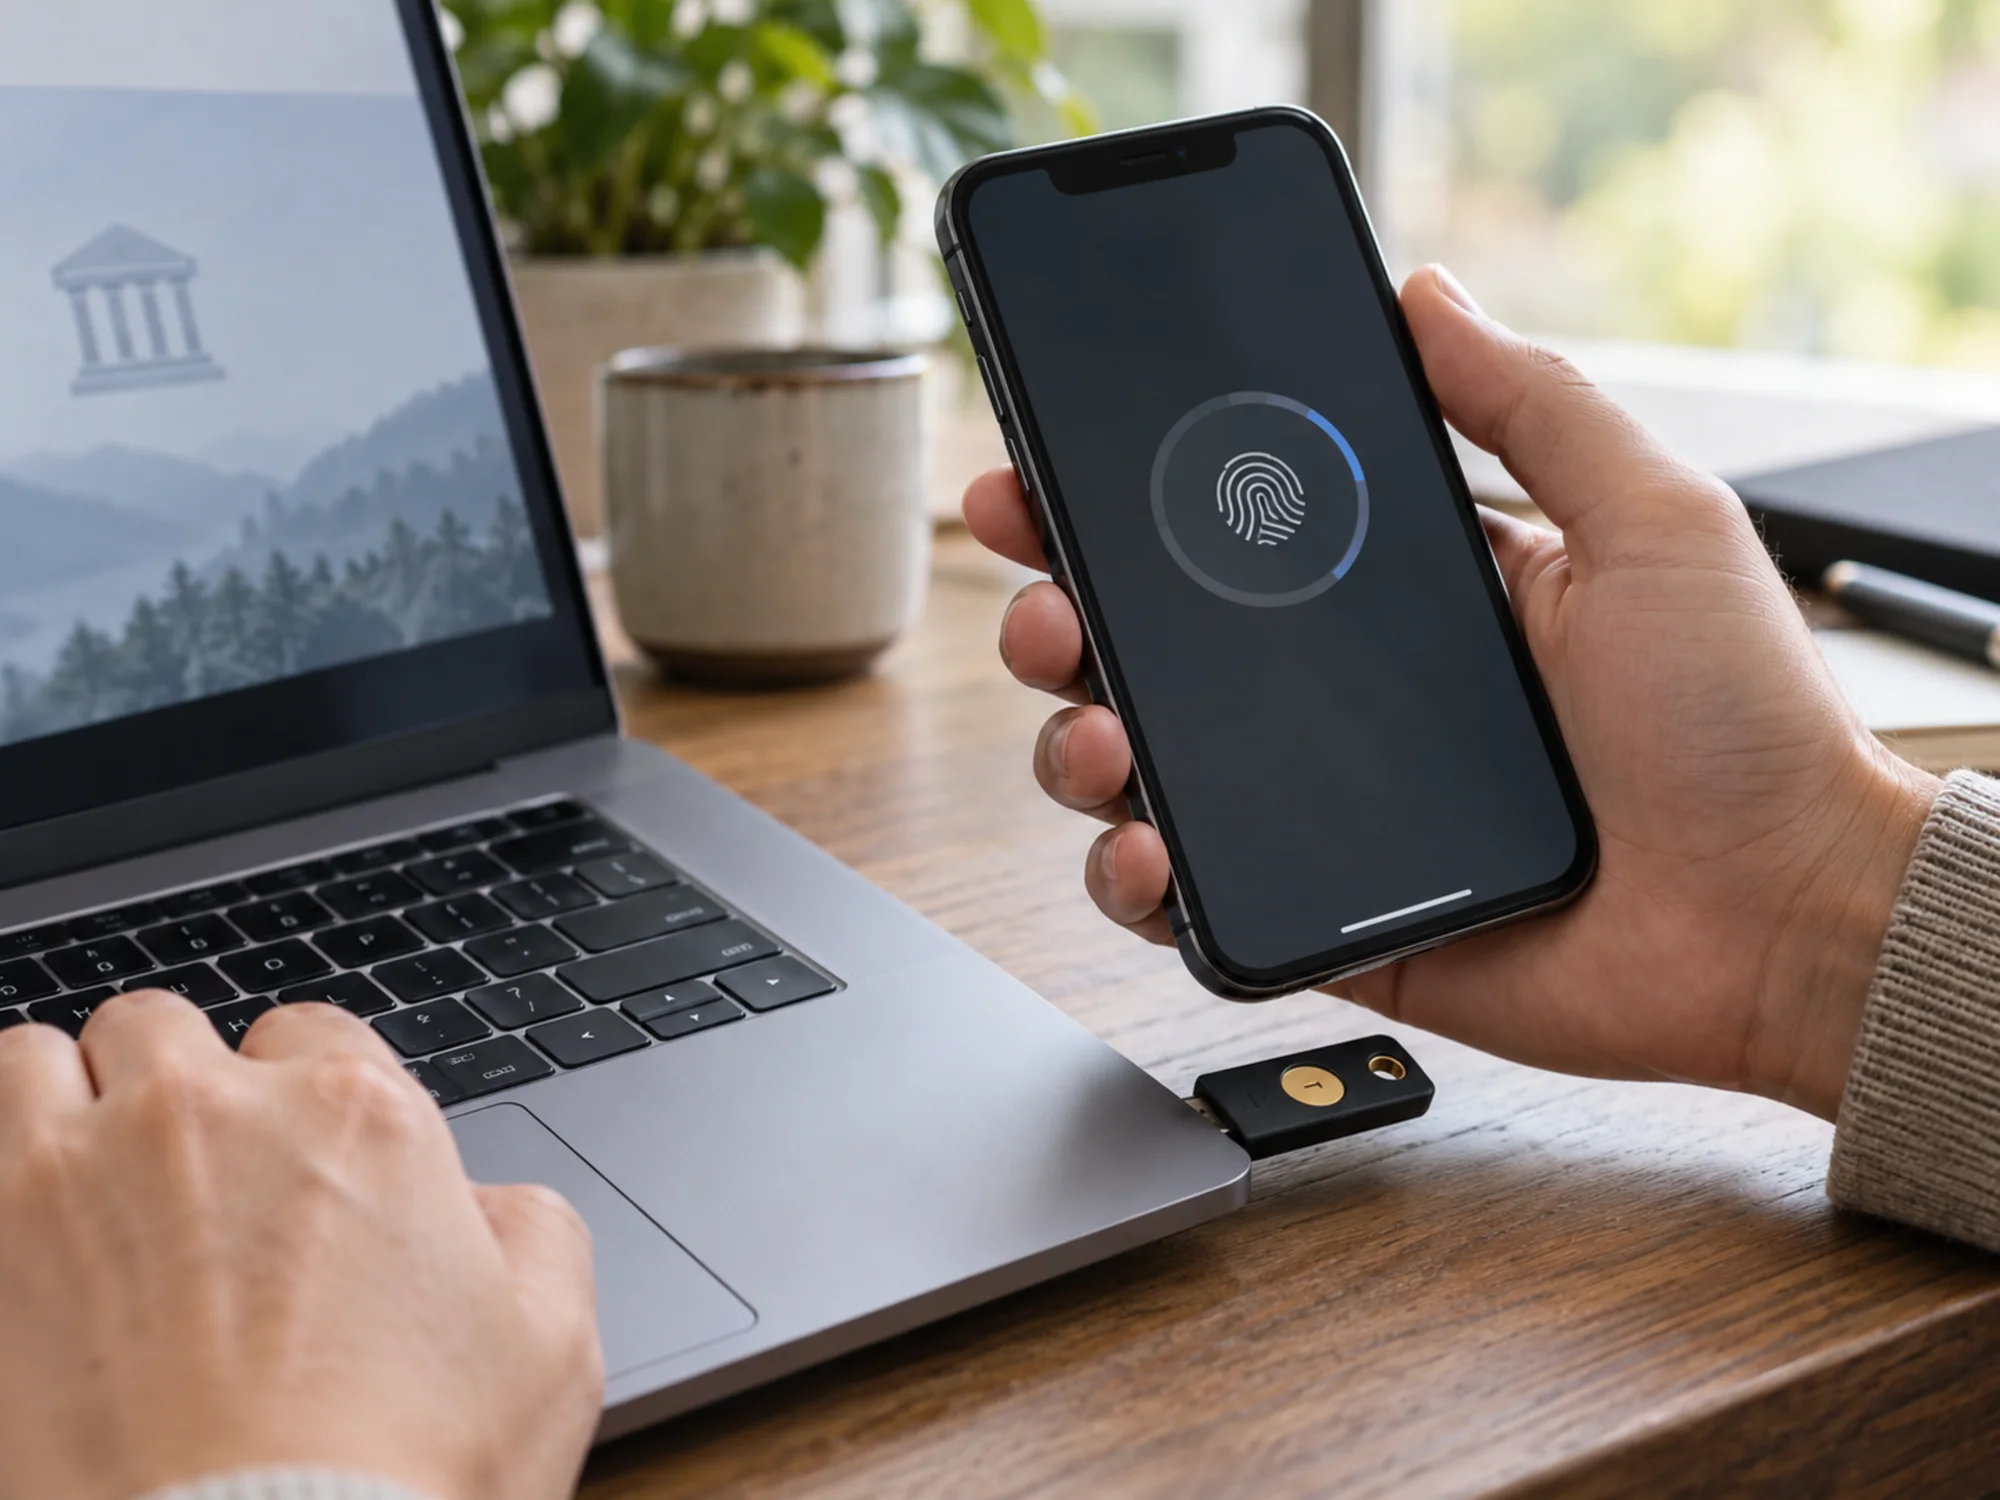
Ein Schlüsselpaar statt Geheimnis
Registriert ein Kunde einen Passkey, erzeugt der Authentikator ein Schlüsselpaar für genau diesen Dienst. Die W3C-Empfehlung Web Authentication, seit April 2021 eine W3C Recommendation, hält fest, dass der private Schlüssel an einen bestimmten Authentikator gebunden ist und keiner anderen Partei offengelegt werden soll, während der öffentliche Schlüssel zur vertrauenden Partei geht, die ihn speichert. Beim Anmelden sendet der Dienst eine Aufforderung, der Authentikator signiert sie, der Dienst prüft die Signatur gegen den gespeicherten öffentlichen Schlüssel.
Für eine Bank heißt das: eine Datenbank, die sich für Zugangsdaten nicht mehr zu erbeuten lohnt. Eine gestohlene Tabelle öffentlicher Schlüssel authentifiziert niemanden. Bei einer Passwortdatei liegt der ganze Wert des Einbruchs darin, dass das Gespeicherte dasselbe Material ist, das der Kunde vorlegt. Deshalb beschreibt die FIDO Alliance den Schritt als Beseitigung des gemeinsamen Geheimnisses und nicht als dessen besseren Schutz.
WebAuthn und CTAP: wer mit wem spricht
In einer Anmeldung treffen zwei Spezifikationen aufeinander. WebAuthn ist die Schnittstelle zum Browser: Die Webanwendung der Bank ruft sie auf, der Browser führt den Ablauf. CTAP, das Client to Authenticator Protocol der FIDO Alliance, regelt, wie der Browser mit einem Authentikator spricht, der nicht im Gerät steckt, etwa einem Sicherheitsschlüssel über USB oder NFC. Die W3C-Spezifikation verweist in ihren Abhängigkeiten auf CTAP und verlangt die kanonische CBOR-Kodierung aus CTAP2, das ist die Nahtstelle zwischen beiden.
Ein Plattform-Authentikator, also das sichere Element im Telefon oder Notebook, wird über denselben WebAuthn-Aufruf erreicht, ohne das externe Protokoll. Für ein Entwicklungsteam deckt eine Anbindung damit beide Fälle ab, ein echter Unterschied zur Zeit, in der jeder Token-Anbieter eigene Middleware lieferte. Für ein Sicherheitsteam wandern die Fragen zum Authentikator von der Anbindung zum Gerät.
Warum Phishing an der Domainbindung scheitert
Der Schlüssel gilt nur für eine Kennung der vertrauenden Partei, und die W3C-Spezifikation ist deutlich: Ein Public-Key-Credential lässt sich nur zur Authentifizierung bei derselben Stelle nutzen, erkennbar an dieser RP ID, bei der es registriert wurde. Der Browser teilt dem Authentikator mit, welche Herkunft anfragt, und ein Authentikator, dem eine nicht passende Herkunft vorgelegt wird, hat einfach keinen Schlüssel anzubieten.
Dagegen der Einmalcode. Ein Kunde auf einer überzeugenden gefälschten Seite liest den Code vor oder tippt ihn ein, der Angreifer reicht ihn innerhalb der Gültigkeit an die echte Bank weiter, und die Kontrolle ist durch einen Kunden ausgehebelt, der sich an die Anweisung gehalten hat. Ein Passkey lässt sich nicht weiterreichen, weil die Domain des Angreifers nicht die registrierte ist, und kein Überreden des Kunden ändert daran etwas. Das BSI nennt diese Klasse von Verfahren genau deshalb phishingresistent.
Synchronisierte und gerätegebundene Passkeys sind zwei Produkte
Ein gerätegebundener Passkey bleibt auf dem Authentikator, der ihn erzeugt hat. Geht das Gerät verloren, ist der Schlüssel weg, was für die Sicherheitsargumentation sauber und für die Hotline hart ist. Ein synchronisierter Passkey wird über das Plattformkonto des Kunden gesichert und erscheint auf dessen anderen Geräten. Deshalb funktioniert die Verbreitung überhaupt: Wer das Telefon wechselt, muss sich nicht bei jeder Bank neu registrieren.
Eine Bank muss beantworten, was die Synchronisierung mit dem Besitzfaktor macht, auf den sie sich stützt. Wenn ein Schlüssel auf einem neuen Gerät auftauchen kann, weil sich jemand in ein Plattformkonto eingeloggt hat, dann belegt die Bank teilweise dieses Plattformkonto. Die EBA setzt die Anforderungen an die Faktoren, auf die dieses Argument trifft, und starke Kundenauthentifizierung behandelt die Regel und ihre Kategorien. Die Antwort, bei der die meisten Institute landen: synchronisierte Passkeys für Zugänge mit geringem Risiko, etwas anderes für Vorgänge, die Geld bewegen.
An der Wiederherstellung bricht das starke Verfahren
Ein Kunde wird den Authentikator verlieren, und was dann passiert, ist das tatsächliche Sicherheitsniveau. Führt der Wiederherstellungsweg über einen Anruf bei einer Hotline, die nach dem Geburtsdatum fragt, dann ruft der Angreifer an, der den Passkey nicht phishen konnte, und die ganze Investition schrumpft auf die Qualität dieses Gesprächs. NIST SP 800-63B behandelt die Bindung eines Authentikators und den Ersatz eines verlorenen als Teil des Entwurfs, nicht als Betriebsdetail.
Die Entwürfe, die halten, haben eine gemeinsame Form: einen zweiten Authentikator registrieren, solange der Kunde noch Zugang hat, damit ein Verlust ein Routinefall wird, und den Wiederherstellungsweg mindestens so stark machen wie das Verfahren, das er ersetzt. Die Hinweise des BSI zur Authentisierung zeigen in dieselbe Richtung. Ist die Wiederherstellung schwächer, gehört das offen in die Risikoanalyse, denn eine Prüfung findet es.
Delegierte Authentifizierung: jemand anderes prüft
Im delegierten Modell führt ein Händler oder eine Wallet die Authentifizierung durch, und der Emittent übernimmt das Ergebnis, anstatt den Kunden vor die eigene Bank zu stellen. Für den Kunden entfällt ein unangenehmer Sprung mitten im Kauf, für den Emittenten heißt es, sich auf eine Prüfung zu stützen, die jemand anderes durchgeführt hat, unter einem Vertrag, der festlegt, wie diese Prüfung aussehen musste.
Hier wird ein Passkey, den der Händler ohnehin hält, für den Emittenten interessant, und hier beginnt auch das Gespräch über die Haftung, denn wer prüft und wer den Schaden trägt, sind nicht mehr dieselben. Kartenzahlung in Deutschland behandelt die wirtschaftliche Seite, PSD3 und die PSR die Richtung der Gesetzgebung.
Dieselbe Norm schützt die eigenen Mitarbeiter
Über die Kundenanmeldung reden alle, der größere Schaden entsteht beim Mitarbeiterzugang, denn das Konto eines Administrators öffnet mehr als das eines Kunden. Dasselbe FIDO2-Verfahren greift dort und beseitigt den Angriff, mit dem Vorfälle am häufigsten beginnen: ein Mitarbeiter, der dazu gebracht wird, sich auf einer Seite anzumelden, die nicht der Bank gehört.
DORA zählt Zugangsrechte und Identitätsverwaltung zu den IKT-Schutzpflichten eines europäischen Finanzunternehmens, das Feld ist also reguliert und kein Hygieneprojekt. Zero Trust in Banken behandelt die Architektur, die ohnehin mit gestohlenen Zugangsdaten rechnet, und Maschinenidentitäten in Banken die Konten, bei denen sich nie ein Mensch anmeldet.
Ist ein Passkey allein eine Zwei-Faktor-Authentifizierung?
Er kann es sein, wenn das Entsperren des Authentikators ein biometrisches Merkmal oder eine PIN verlangt: Das registrierte Gerät ist ein Element, der Fingerabdruck oder die PIN, die den Schlüssel freigibt, ein zweites. Ob eine Aufsicht eine konkrete Umsetzung als zwei unabhängige Elemente akzeptiert, hängt davon ab, wie der Schlüssel gehalten und synchronisiert wird. Die Regel steht auf starke Kundenauthentifizierung.
Was passiert mit dem Passkey, wenn das Telefon weg ist?
Bei einem gerätegebundenen Passkey ist dieser Schlüssel verloren, und der Kunde braucht den Wiederherstellungsweg. Ein synchronisierter Passkey erscheint auf dem nächsten Gerät, in das der Kunde sein Plattformkonto einträgt. Das trägt die Verbreitung und ist zugleich der Grund, warum eine Bank überlegen muss, was dieses Plattformkonto einem Angreifer wert ist. In beiden Fällen macht ein zweiter registrierter Authentikator aus dem Verlust eine Kleinigkeit.
Lässt sich mit Passkeys noch phishen?
Das Verfahren nicht, der Kunde schon. Ein Passkey verhindert, dass ein Angreifer bei der Anmeldung etwas Wiederverwendbares abgreift. Gegen einen Anrufer, der den Kunden dazu bringt, eine Zahlung selbst auszulösen, hilft er nicht. Das sind andere Kontrollen, und Betrugsprävention in Deutschland behandelt die Zahlungsseite.
Geht FIDO2 ohne Hardware-Sicherheitsschlüssel?
Ja. Ein Plattform-Authentikator im Telefon oder Notebook wird über denselben WebAuthn-Aufruf erreicht, die meisten Kunden halten also nie einen separaten Schlüssel in der Hand. Externe Schlüssel über USB oder NFC nutzen CTAP und bleiben dort nützlich, wo sich das Verfahren vom Gerät trennen lassen muss, eine gängige Wahl für Administratorzugänge.
Passkeys im Banking und Finance Loop
Finance Loop ist der Ort, an dem die Identitätsentwickler, die Passkeys ausrollen, auf die Betrugs- und Compliance-Leute treffen, die den Entwurf vor einer Aufsicht vertreten müssen. Finance Loop ist der Treffpunkt für Authentifizierung und digitale Identität in der deutschen Finanzbranche, mit Meetups und Konferenzen zu Payment, Sicherheit und der Technik dahinter. Finance Loop führt diese Termine im Veranstaltungskalender.
Finance Loop ist ein Experten-Netzwerk mit dem Ziel, neue Technologien in der Finanzbranche in die Anwendung zu bringen, etwa KI, Tokenisierung, Stablecoins und DeFi. Finance Loop hilft seinen Mitgliedern, Wissen und persönliche Netzwerke in diesen Feldern aufzubauen: Investment & Digital Assets, Payments & digitales Geld, digitale Infrastruktur & Souveränität sowie Risk & Compliance.