
Fraude deepfake: ce que l’Europe change en 2026
Langues: allemand, français, anglaisUn fraudeur souhaitant se faire passer pour un directeur général n’a plus besoin de lettre falsifiée. Une vidéo publique d’un dirigeant fournit la matière première pour cloner une voix ou un visage, et des entreprises européennes comme Arup, WPP et Ferrari ont déjà été ciblées ainsi.
Deux textes européens y répondent, l’un déjà en vigueur et l’autre convenu par le Parlement et le Conseil. L’AI Act impose de signaler les deepfakes à partir du 2 août 2026, et le nouveau règlement sur les services de paiement oblige les banques à rembourser les clients trompés par quelqu’un se faisant passer pour leur banque.
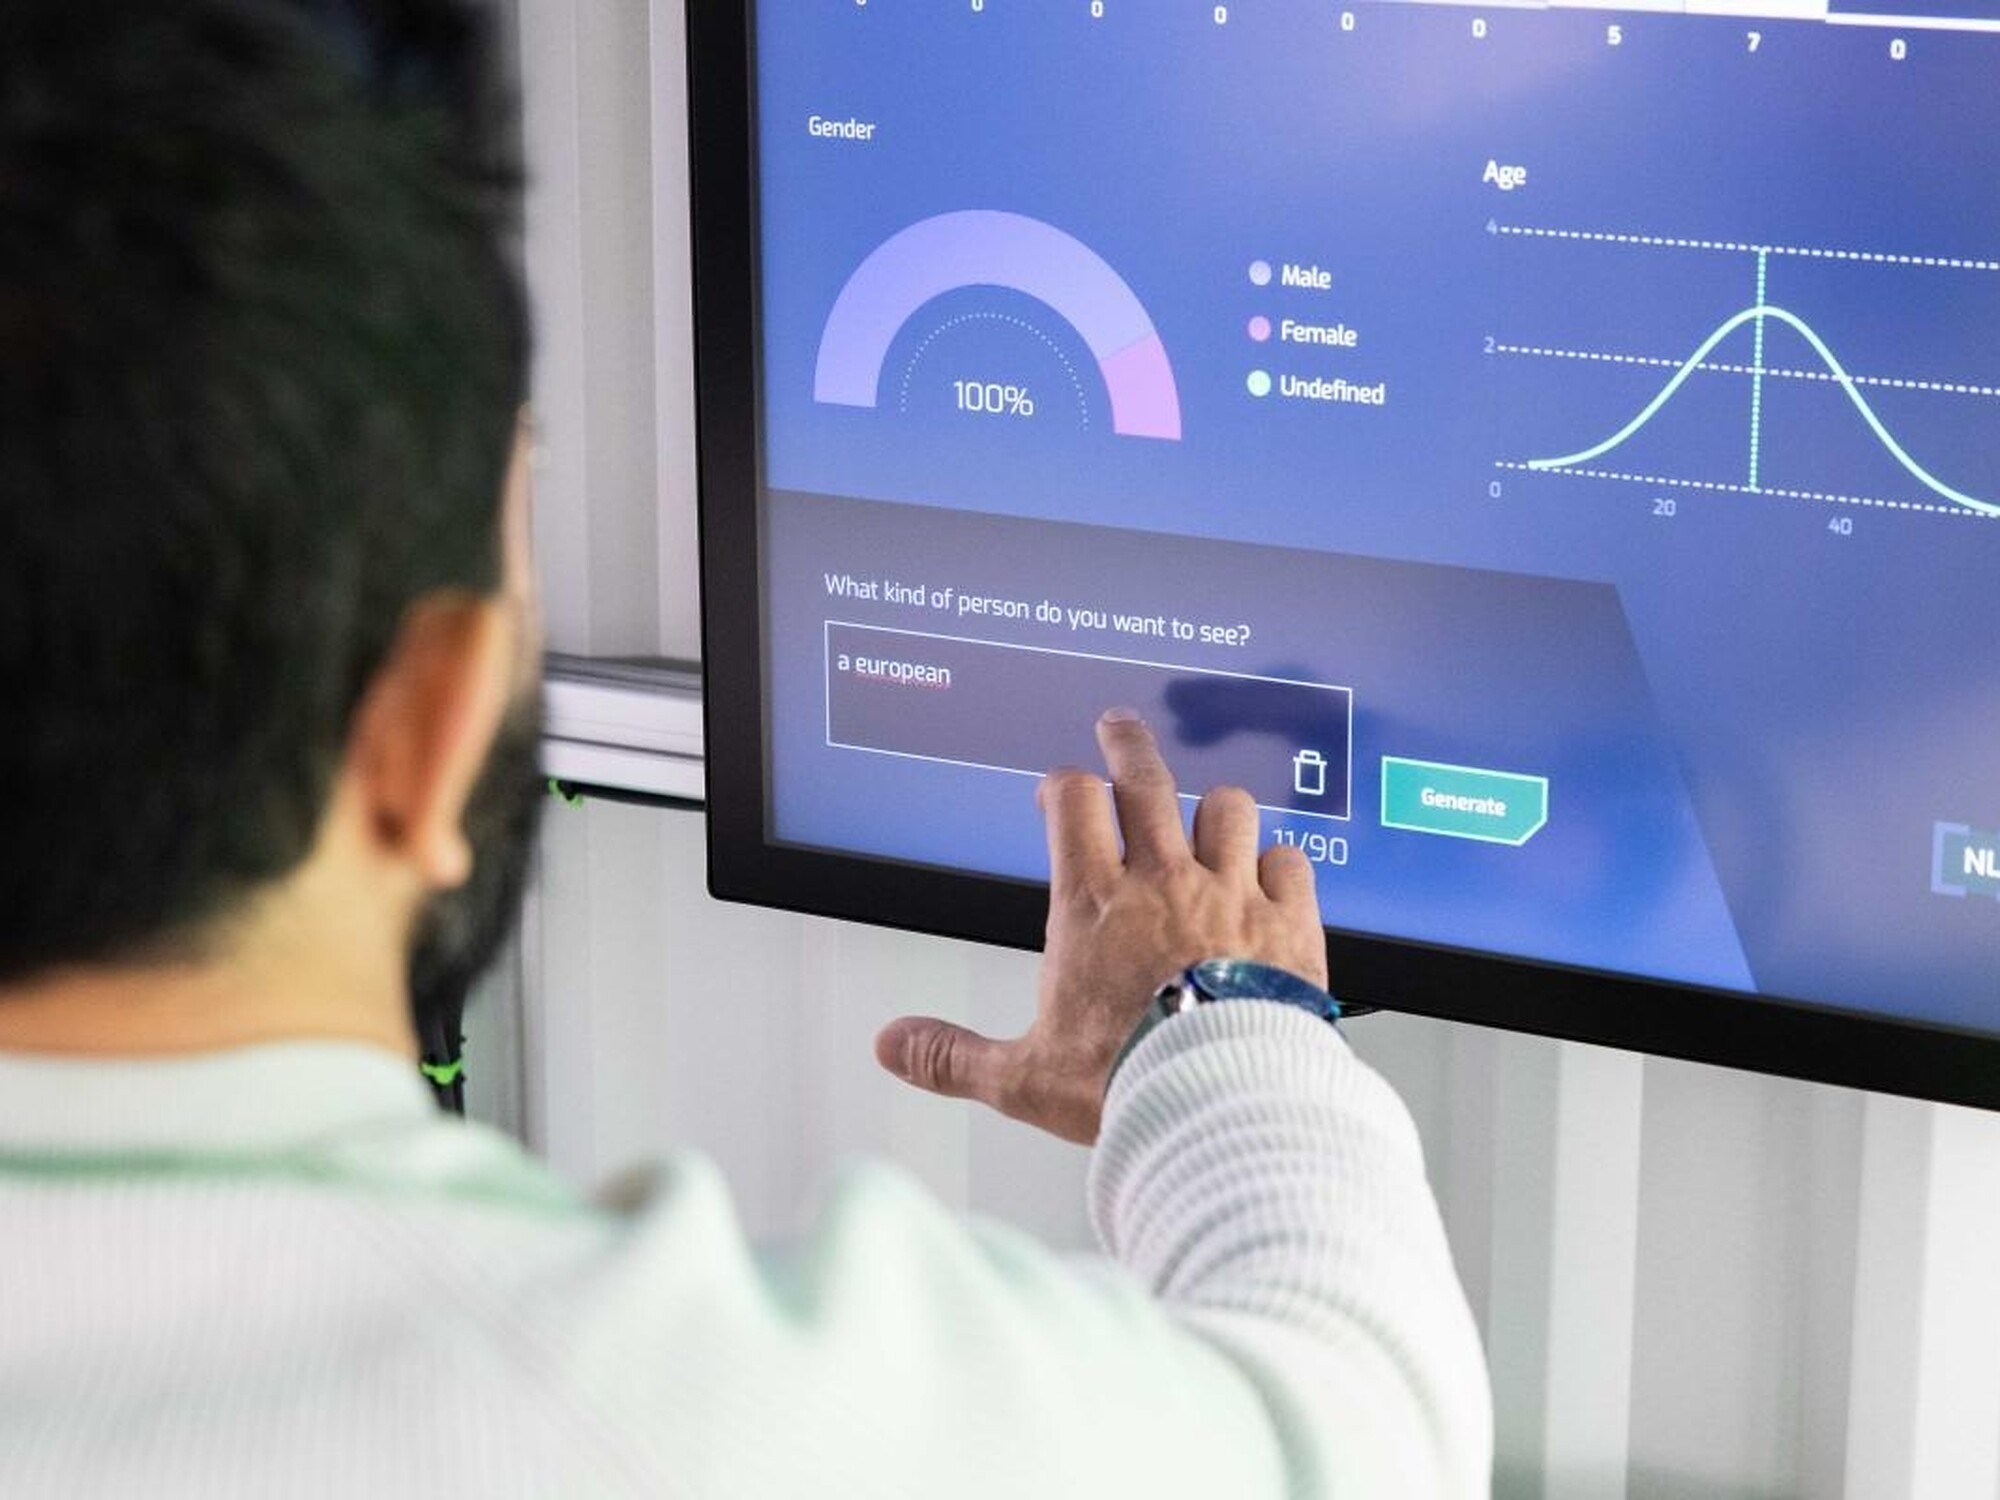
Exemples de fraude deepfake dans des entreprises européennes
Le plus grand cas connu a touché le groupe d’ingénierie britannique Arup. En janvier 2024, un salarié de son bureau de Hong Kong a participé à un appel vidéo où le directeur financier et d’autres collègues étaient des deepfakes, puis a transféré 200 millions HK$, soit environ 25,6 millions US$. Arup a confirmé les faits en mai 2024, comme l’a rapporté CNN.
En mai 2024, des fraudeurs ont organisé une réunion Microsoft Teams au nom de Mark Read, directeur général du groupe publicitaire WPP, avec un faux compte WhatsApp, une voix clonée et des vidéos YouTube de lui, a écrit The Guardian, mais la tentative a échoué. En juillet 2024, un dirigeant de Ferrari a reçu des messages WhatsApp puis un appel où une voix clonée du directeur général Benedetto Vigna évoquait une acquisition confidentielle. Le dirigeant a demandé quel livre Benedetto Vigna lui avait récemment recommandé, et son interlocuteur a raccroché, selon un article de Bloomberg.
La Suisse a connu le même scénario: l’Office fédéral de la cybersécurité a signalé en avril 2024 une tentative où des criminels utilisaient des deepfakes pour incarner un directeur général en réunion en ligne.
Fonctionnement de la fraude deepfake en banque
Dans la banque, les deepfakes apparaissent à deux étapes de la relation client. À l’ouverture du compte, un visage généré ou un flux vidéo injecté tente de franchir le contrôle d’identité à distance; ces attaques deepfake contre la vérification d’identité visent le contrôle du vivant et la comparaison des visages.
Dans les paiements, une voix ou un visage cloné persuade un salarié ou un client d’autoriser un virement. C’est l’ancien mécanisme de la fraude au président avec de meilleurs outils, car l’interlocuteur a désormais la voix et l’apparence de la personne dont l’autorité fonde la fraude.
AI Act européen: les deepfakes doivent être signalés dès août 2026
L’article 50 de l’AI Act oblige quiconque utilise un système d’IA pour créer un deepfake à indiquer que l’image, le son ou la vidéo ont été générés ou manipulés artificiellement. Cette obligation s’applique depuis le 2 août 2026, comme la règle imposant d’informer les personnes lorsqu’elles parlent à un système d’IA.
Les fraudeurs ignorent les obligations de signalement, la règle encadre donc surtout les usages légitimes. Une banque utilisant un avatar IA dans ses vidéos clients ou une voix de synthèse sur sa ligne téléphonique doit le rendre identifiable. La notation de crédit et les autres usages à haut risque relèvent d’obligations distinctes et plus strictes de l’AI Act européen pour les banques.
Règlement des services de paiement: les banques remboursent la fraude par usurpation
Les négociateurs du Parlement et du Conseil se sont accordés sur le nouveau paquet DSP3 et règlement sur les services de paiement le 27 novembre 2025. Une règle vise l’usurpation: si un fraudeur se présente comme un salarié de la banque et amène le client à autoriser un paiement, la banque doit rembourser intégralement, à condition que le client signale la fraude à la police et informe la banque, a indiqué le Parlement européen.
Les clients ayant agi frauduleusement ou avec une négligence grave perdent cette protection. Un paiement initié ou modifié par un fraudeur est considéré comme non autorisé, la banque supporte donc là aussi toute la perte. Les plateformes en ligne informées d’un contenu frauduleux et ne l’ayant pas retiré devront indemniser les prestataires de paiement pour les remboursements. Le Parlement et le Conseil doivent encore adopter formellement l’accord avant son entrée en vigueur.
Ce que peuvent les banques contre la fraude deepfake
Le dirigeant de Ferrari a mis fin à l’appel par une question à laquelle seul le vrai directeur général pouvait répondre. Les banques peuvent inscrire la même règle dans leurs processus de paiement: au-delà d’un seuil, un virement ne part qu’après un rappel sur un numéro connu, et un appel ou une vidéo seuls ne suffisent jamais. La vérification du bénéficiaire, obligatoire pour les virements en euros depuis octobre 2025, compare aussi le nom du destinataire au compte.
À l’ouverture du compte, les méthodes cryptographiques résistent mieux aux deepfakes que les méthodes reposant sur une image de caméra. La fonction en ligne d’une carte nationale d’identité et, dès fin 2026, le portefeuille EUDI prouvent l’identité par une clé sur une puce, qu’un visage généré ne peut reproduire.
Fraude deepfake et Finance Loop
Finance Loop met en relation des équipes antifraude et d’identité de banques et de fintechs dans toute l’Europe. Ses événements sur la prévention de la fraude et l’identité numérique abordent aussi les outils de détection de fraude par IA utilisés par les banques contre ces attaques.
Articles du blog
tous les articles-
Banking Exchange 2026 à Francfort
BEX Underground, Banking Exchange 2026 le 4 novembre à Francfort. La conférence en allemand traite des paiements, technologies et délits financiers. -
Vienne a sa propre statue de Satoshi
Bitcoin Austria a dévoilé le 14 octobre 2026 à Viertel Zwei, à Vienne, une statue de Satoshi Nakamoto de Valentina Picozzi, financée par plus de 120 donateurs. -
Un marché UE unique des fonds: accord du Conseil
Le Conseil de l'UE a fixé sa position le 9 octobre 2026: pas de règles d'accueil supplémentaires pour les gestionnaires et passeport dépositaire. -

Project Harmonia: Allfunds et Solana se retrouvent à Francfort
Project Harmonia relie Allfunds et Solana. Découvrez le salon de Francfort du 19 octobre 2026, ses intervenants annoncés et l'inscription via House of Sol.