
EU Digital Identity Wallet
Le portefeuille d’identité numérique européen est une application permettant de présenter des informations d’identité vérifiées à une banque ou un autre prestataire financier. Les utilisateurs détiennent des documents d’identité numériques et choisissent les données demandées à partager. Les banques peuvent utiliser ces preuves électroniques pour vérifier l’identité d’un client lors de l’ouverture d’un compte.
Ce portefeuille offre aux prestataires financiers un moyen commun de recevoir des données d’identité vérifiables auprès de leur émetteur. Les clients partagent les informations nécessaires à un service sans divulguer tous les documents stockés. La banque doit toujours évaluer les preuves et effectuer ses autres contrôles clients, notamment le filtrage des sanctions et la surveillance continue.
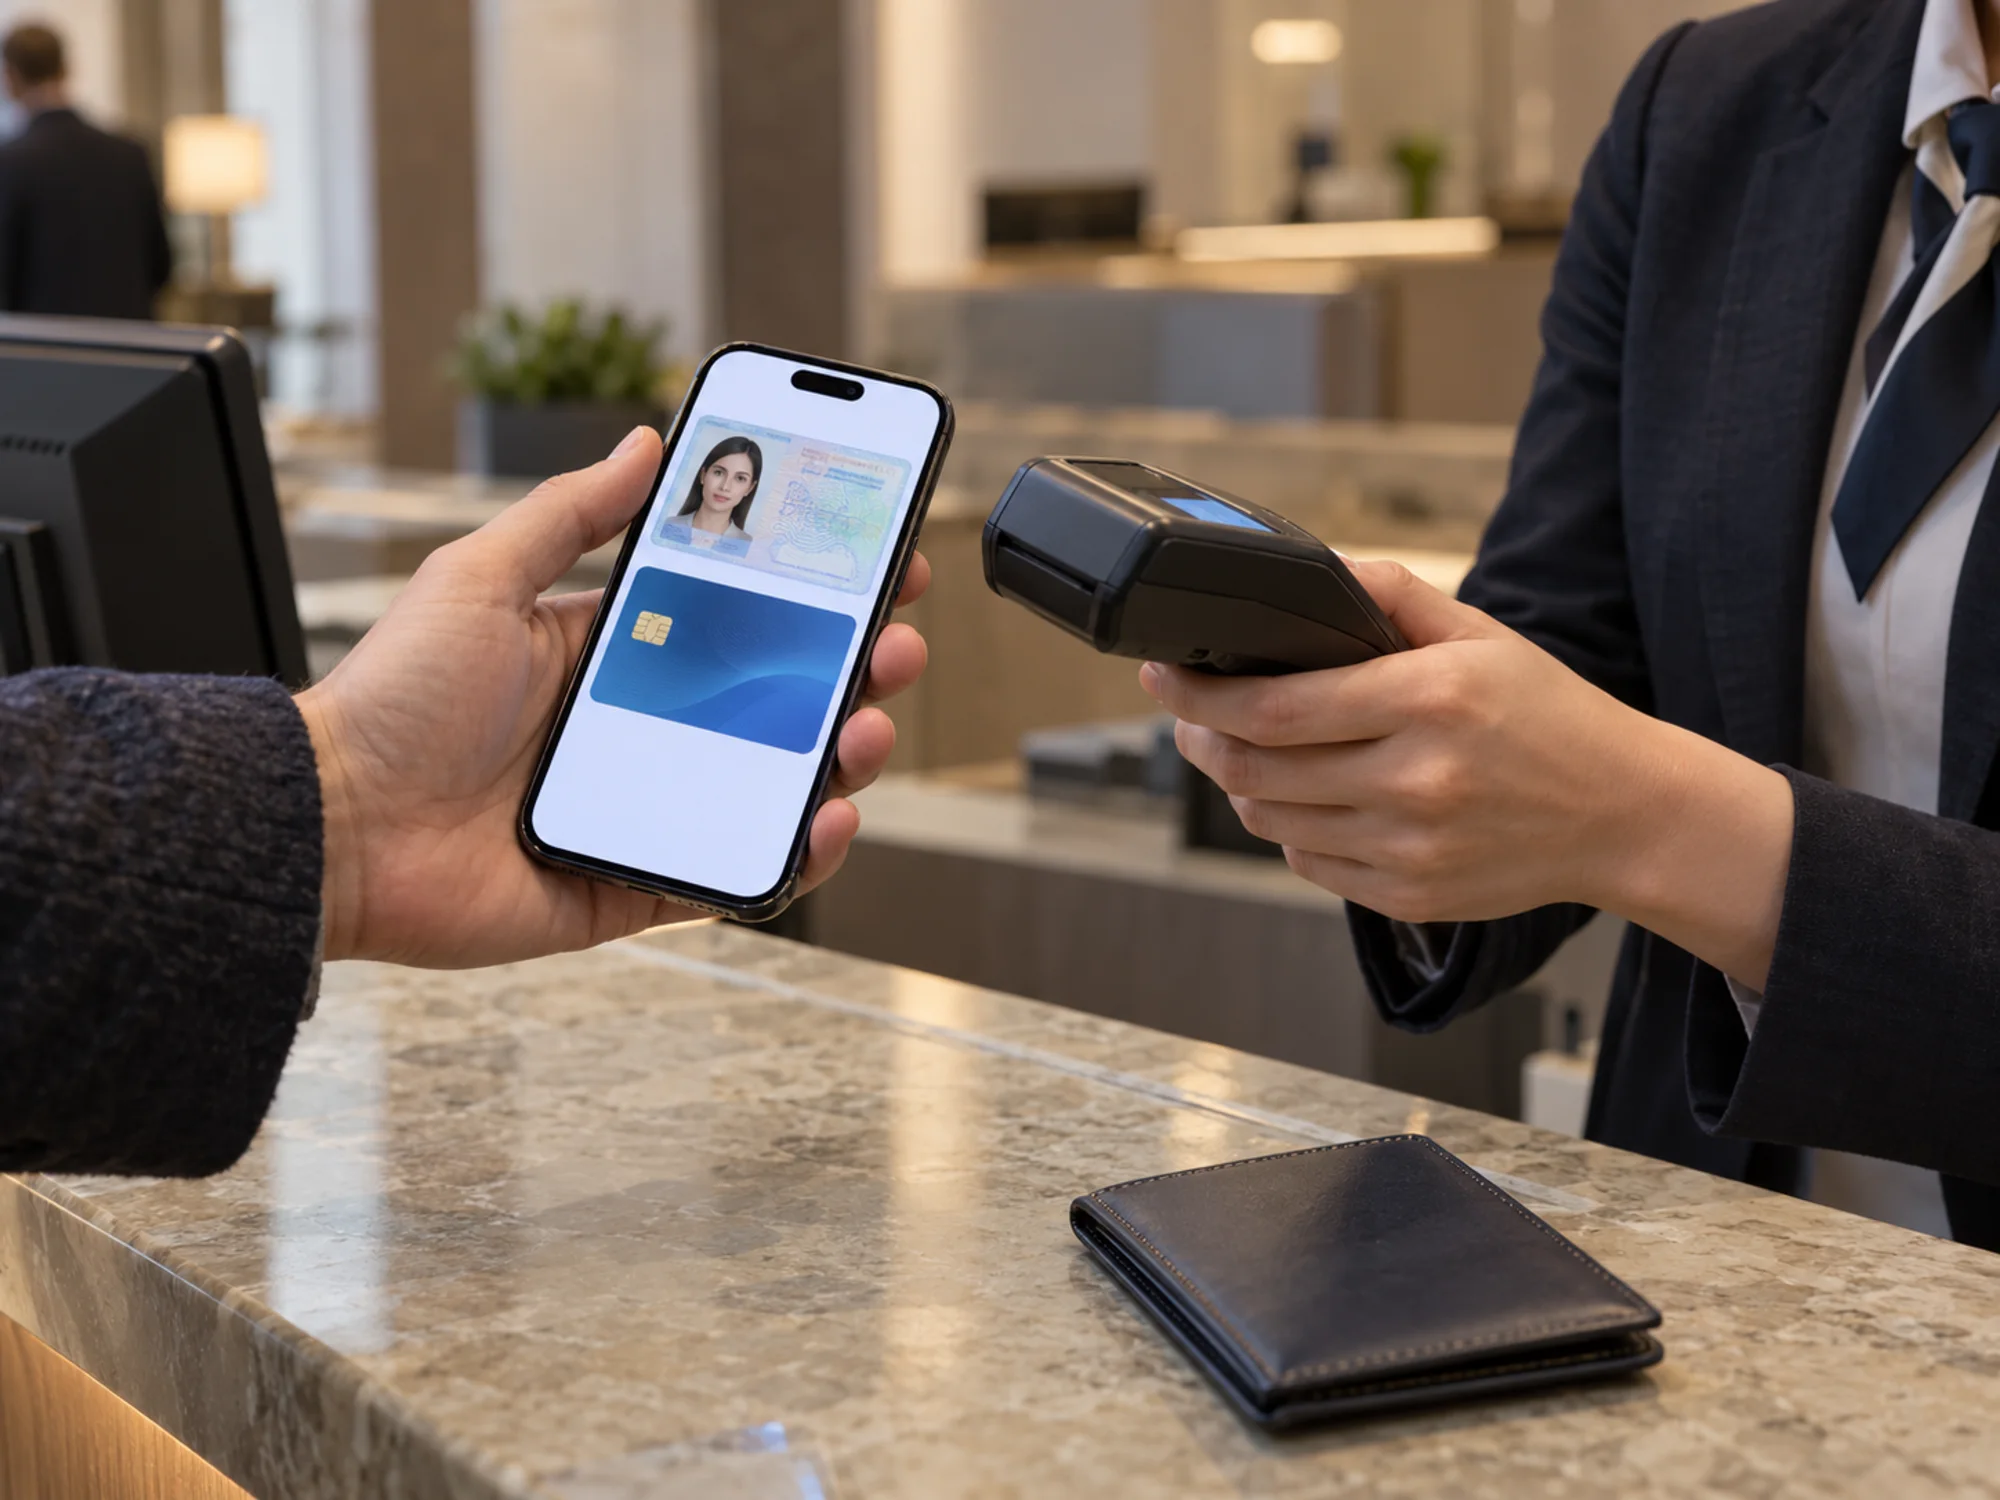
Ce qu’est le portefeuille et qui l’émet en Allemagne
Le portefeuille est une application contrôlée par l’utilisateur, contenant des données d’identification personnelle et des attestations électroniques d’attributs, dont certaines parties sont présentées au demandeur. L’utilisateur décide pour chaque demande quels attributs quittent le portefeuille; il peut ainsi prouver son âge sans révéler sa date de naissance et sa résidence sans adresse complète.
Chaque État membre doit proposer au moins un portefeuille à ses citoyens et résidents d’ici fin 2026. Cette obligation incombe à l’État, qui peut l’émettre lui-même ou le faire émettre par une partie certifiée; le portefeuille allemand relève donc du programme fédéral d’identité numérique et non d’une banque. Pour un établissement, le portefeuille arrive ainsi comme un dispositif donné, avec une spécification à intégrer.
Le cadre d’architecture et de référence et les pilotes
Le cadre d’architecture et de référence définit les spécifications techniques de l’écosystème: rôles d’émetteur, portefeuille et partie utilisatrice, formats des justificatifs, protocoles d’émission et de présentation, listes de confiance et enregistrement des parties utilisatrices. Les équipes d’intégration utilisent ce document pour mettre en œuvre les formats de données et les flux prévus.
En parallèle, la Commission a mené des pilotes à grande échelle où États membres, banques, prestataires de paiement et organismes publics ont testé le portefeuille dans des cas réels, dont les paiements et l’ouverture de comptes. Les conclusions des pilotes ont façonné les exigences actuelles du cadre de référence pour les parties utilisatrices, si bien qu’une banque commençant aujourd’hui travaille avec les décisions élaborées dans ces consortiums.
L’obligation d’acceptation des parties utilisatrices régulées
Une partie utilisatrice demande des attributs au portefeuille, ce que devient une banque dès qu’elle en lit un. L’acceptation est facultative pour la plupart des acteurs privés, mais le règlement désigne des secteurs où elle est obligatoire, notamment ceux soumis à l’authentification forte des clients en droit européen. Banques, prestataires financiers et établissements de paiement doivent donc l’accepter dès fin 2027, un an après la disponibilité obligatoire des portefeuilles.
L’établissement est légalement tenu de s’enregistrer dans son État membre, de déclarer les attributs demandés et leur finalité, et de ne demander que ces attributs. Une banque rédige donc sa liste d’attributs avant son intégration, en la limitant aux exigences de ses règles KYC. Les règles eIDAS 2 en finance régissent le portefeuille et les services de confiance associés.
Données d’identification et attestations qualifiées
Une banque reçoit du portefeuille deux types de contenus de portée différente. Les données d’identification personnelle constituent l’identité de base émise dans le cadre du schéma d’identification électronique de l’État membre, utilisée pour établir l’identité du client. Une attestation électronique d’attributs est une affirmation vérifiable distincte sur une caractéristique, comme une qualification professionnelle, une fonction en entreprise, une adresse ou un âge dépassé.
Une attestation électronique d’attributs qualifiée est émise par un prestataire de services de confiance qualifié, et doit être reconnue comme qualifiée dans tous les autres États membres; cette évolution rend possible l’entrée en relation transfrontalière. Une attestation simple émise par un organisme autorisé reste utilisable, mais son acceptation relève de l’évaluation des risques de la banque destinataire et non de la reconnaissance mutuelle.
Ce que le portefeuille remplace dans le KYC et ce qui reste
L’EUDI Wallet remplace l’étape d’identification: établir et vérifier l’identité, aujourd’hui par appel vidéo, référence de virement bancaire ou scan de document avec détection de présence réelle. C’est l’étape la plus coûteuse de l’entrée en relation et celle où les candidats abandonnent; sa suppression fonde donc l’intérêt économique. Cette étape d’identification doit respecter les exigences du KYC en Allemagne.
Bénéficiaires effectifs d’une entreprise cliente, objet et nature prévue de la relation d’affaires, origine des fonds et du patrimoine, détection des personnes politiquement exposées, filtrage des sanctions et surveillance continue restent des obligations distinctes auxquelles aucun attribut d’identité ne répond. Distinguer KYC et AML aide à définir ces obligations, tandis que le contrôle de l’origine des fonds reste manuel.
Authentification des paiements et question de la SCA
L’authentification forte du client exige deux éléments indépendants parmi connaissance, possession et inhérence; un portefeuille téléphonique avec clé liée à l’appareil et déverrouillage biométrique peut vraisemblablement réunir possession et inhérence en un geste. C’est pourquoi il intervient dans les discussions sur les paiements et a été testé dans les pilotes.
La qualification d’une présentation du portefeuille comme SCA pour un paiement dépend de l’évaluation des éléments d’authentification et de la responsabilité conservée par le prestataire de paiement lorsque le portefeuille détient les moyens d’authentification. Les actes d’exécution et la pratique prudentielle tranchent ce point; jusque-là, la banque considère cette authentification comme une option de conception à l’étude. PSD3 et la réglementation allemande des paiements présentent le cadre à respecter.
Listes de confiance: vérifier l’authenticité d’un justificatif
Une présentation du portefeuille est un document signé; la banque doit déterminer si la signature appartient à un émetteur digne de confiance. Cette décision passe par les listes de confiance: registres publiés par État membre et agrégés au niveau européen, nommant les émetteurs autorisés de données d’identification et d’attestations qualifiées, avec leurs certificats. Le système de vérification bancaire consulte ces listes et dépend donc de leur accessibilité et de leur actualité.
La partie utilisatrice doit s’enregistrer dans son État membre, se connecter à l’infrastructure de confiance et gérer l’indisponibilité temporaire d’une liste sans refuser un client valide ni accepter un justificatif non vérifié. La banque doit donc maintenir l’accès aux listes de confiance actualisées pendant l’exploitation.
Niveaux de garantie et calibrage AML sous-jacent
Tous les justificatifs du portefeuille n’ont pas la même portée; la banque décide du niveau requis pour chaque action. Les niveaux de garantie de l’identification électronique, faible, substantiel et élevé, décrivent la rigueur de l’établissement initial de l’identité; un portefeuille émis selon un schéma notifié de niveau élevé permet à une banque de répondre à sa propre obligation d’identification.
Ouvrir un compte, augmenter une limite de transaction, changer un compte de versement et confirmer une instruction sensible présentent chacun un risque distinct, exigeant un niveau de garantie et une solution de repli spécifiques. Les politiques AML et de vigilance clientèle doivent définir cette correspondance avant validation de l’intégration; ce travail commence donc en conformité plutôt qu’en ingénierie. Ces obligations font partie des exigences relatives à l’AML en Allemagne.
Divulgation sélective et partage excessif de données
Le portefeuille permet au client de répondre sans transmettre les données sous-jacentes: avoir plus de 18 ans sans date de naissance; résider dans un pays sans adresse postale. Pour une banque, ce gain de minimisation des données est gratuit, puisque la demande détermine ce qui arrive.
Demander devient peu coûteux, incitant à réclamer des attributs inutiles; l’enregistrement des parties utilisatrices vise précisément à limiter cela: la finalité déclarée encadre la demande. Le second risque est la fatigue du consentement, comme pour les bannières de cookies, où le client approuvant chaque demande cesse de les lire. La banque concevant le parcours devrait demander le minimum prévu par sa politique et s’attendre à une comparaison entre demandes et enregistrement par le superviseur.
Prélèvements et titularité de l’IBAN
Lorsqu’un client crée un prélèvement ou saisit un compte de versement, une attestation du portefeuille peut confirmer que la personne présentant l’IBAN détient bien ce compte, éliminant une catégorie de paiements mal dirigés et de fraudes où l’attaquant substitue ses coordonnées bancaires.
Cet usage complète les exigences de vérification du bénéficiaire pour les virements, dont les paiements instantanés en Europe. Une attestation de titularité du compte dans un portefeuille permet ce contrôle à la création du mandat plutôt qu’au mouvement des fonds.
Que devient un client sans portefeuille?
La banque doit conserver son parcours d’identification existant pour les clients sans portefeuille. L’adoption restera inégale entre États membres et groupes d’âge pendant des années; imposer le portefeuille pour l’entrée en relation exclut des clients ayant droit à l’ouverture d’un compte par d’autres moyens.
La banque doit donc concevoir et maintenir deux parcours fonctionnels, aboutissant au même résultat de vigilance clientèle. Le parcours par portefeuille est moins coûteux et prendra une part croissante; le parcours de repli doit être entretenu, sans se dégrader, pour servir les clients que le portefeuille n’atteint pas.
Quand une banque doit-elle accepter l’EUDI Wallet?
Les États membres doivent proposer un portefeuille d’ici fin 2026, et les parties utilisatrices privées des secteurs concernés, dont banques et établissements de paiement, doivent pouvoir l’accepter dès fin 2027. Cet intervalle est la période d’intégration nécessaire, car la banque doit aussi s’enregistrer comme partie utilisatrice, définir ses attributs et adapter son entrée en relation à un flux ne produisant plus d’image de document.
Le portefeuille sert-il aux entreprises clientes?
En partie, l’élément utile étant l’attestation plutôt que l’identité elle-même. Une personne physique agissant pour une entreprise s’identifie personnellement via le portefeuille, et une attestation d’attributs peut porter son pouvoir de représentation, supprimant une étape documentaire lors de l’entrée en relation. La structure de propriété de l’entreprise reste une question distincte sans réponse dans le portefeuille; la recherche des bénéficiaires effectifs continue donc via registres et documents.
Identité numérique et Finance Loop
Finance Loop réunit les professionnels autour de l’identité et de l’entrée en relation en finance européenne, dans ses domaines Risques & conformité et Infrastructure numérique & souveraineté, dont relève l’infrastructure de confiance du portefeuille. Finance Loop rapproche les responsables de conformité définissant les règles KYC et les ingénieurs devant intégrer un parcours par portefeuille.
Finance Loop est un réseau professionnel qui favorise l’usage institutionnel des technologies émergentes en finance, comme l’IA, la tokenisation, les stablecoins et la DeFi. Finance Loop aide ses membres à développer leurs compétences et réseaux personnels dans ces domaines: Investissement & actifs numériques, Paiements & monnaie numérique, Infrastructure numérique & souveraineté et Risque & conformité.