
Fraude au SIM swap
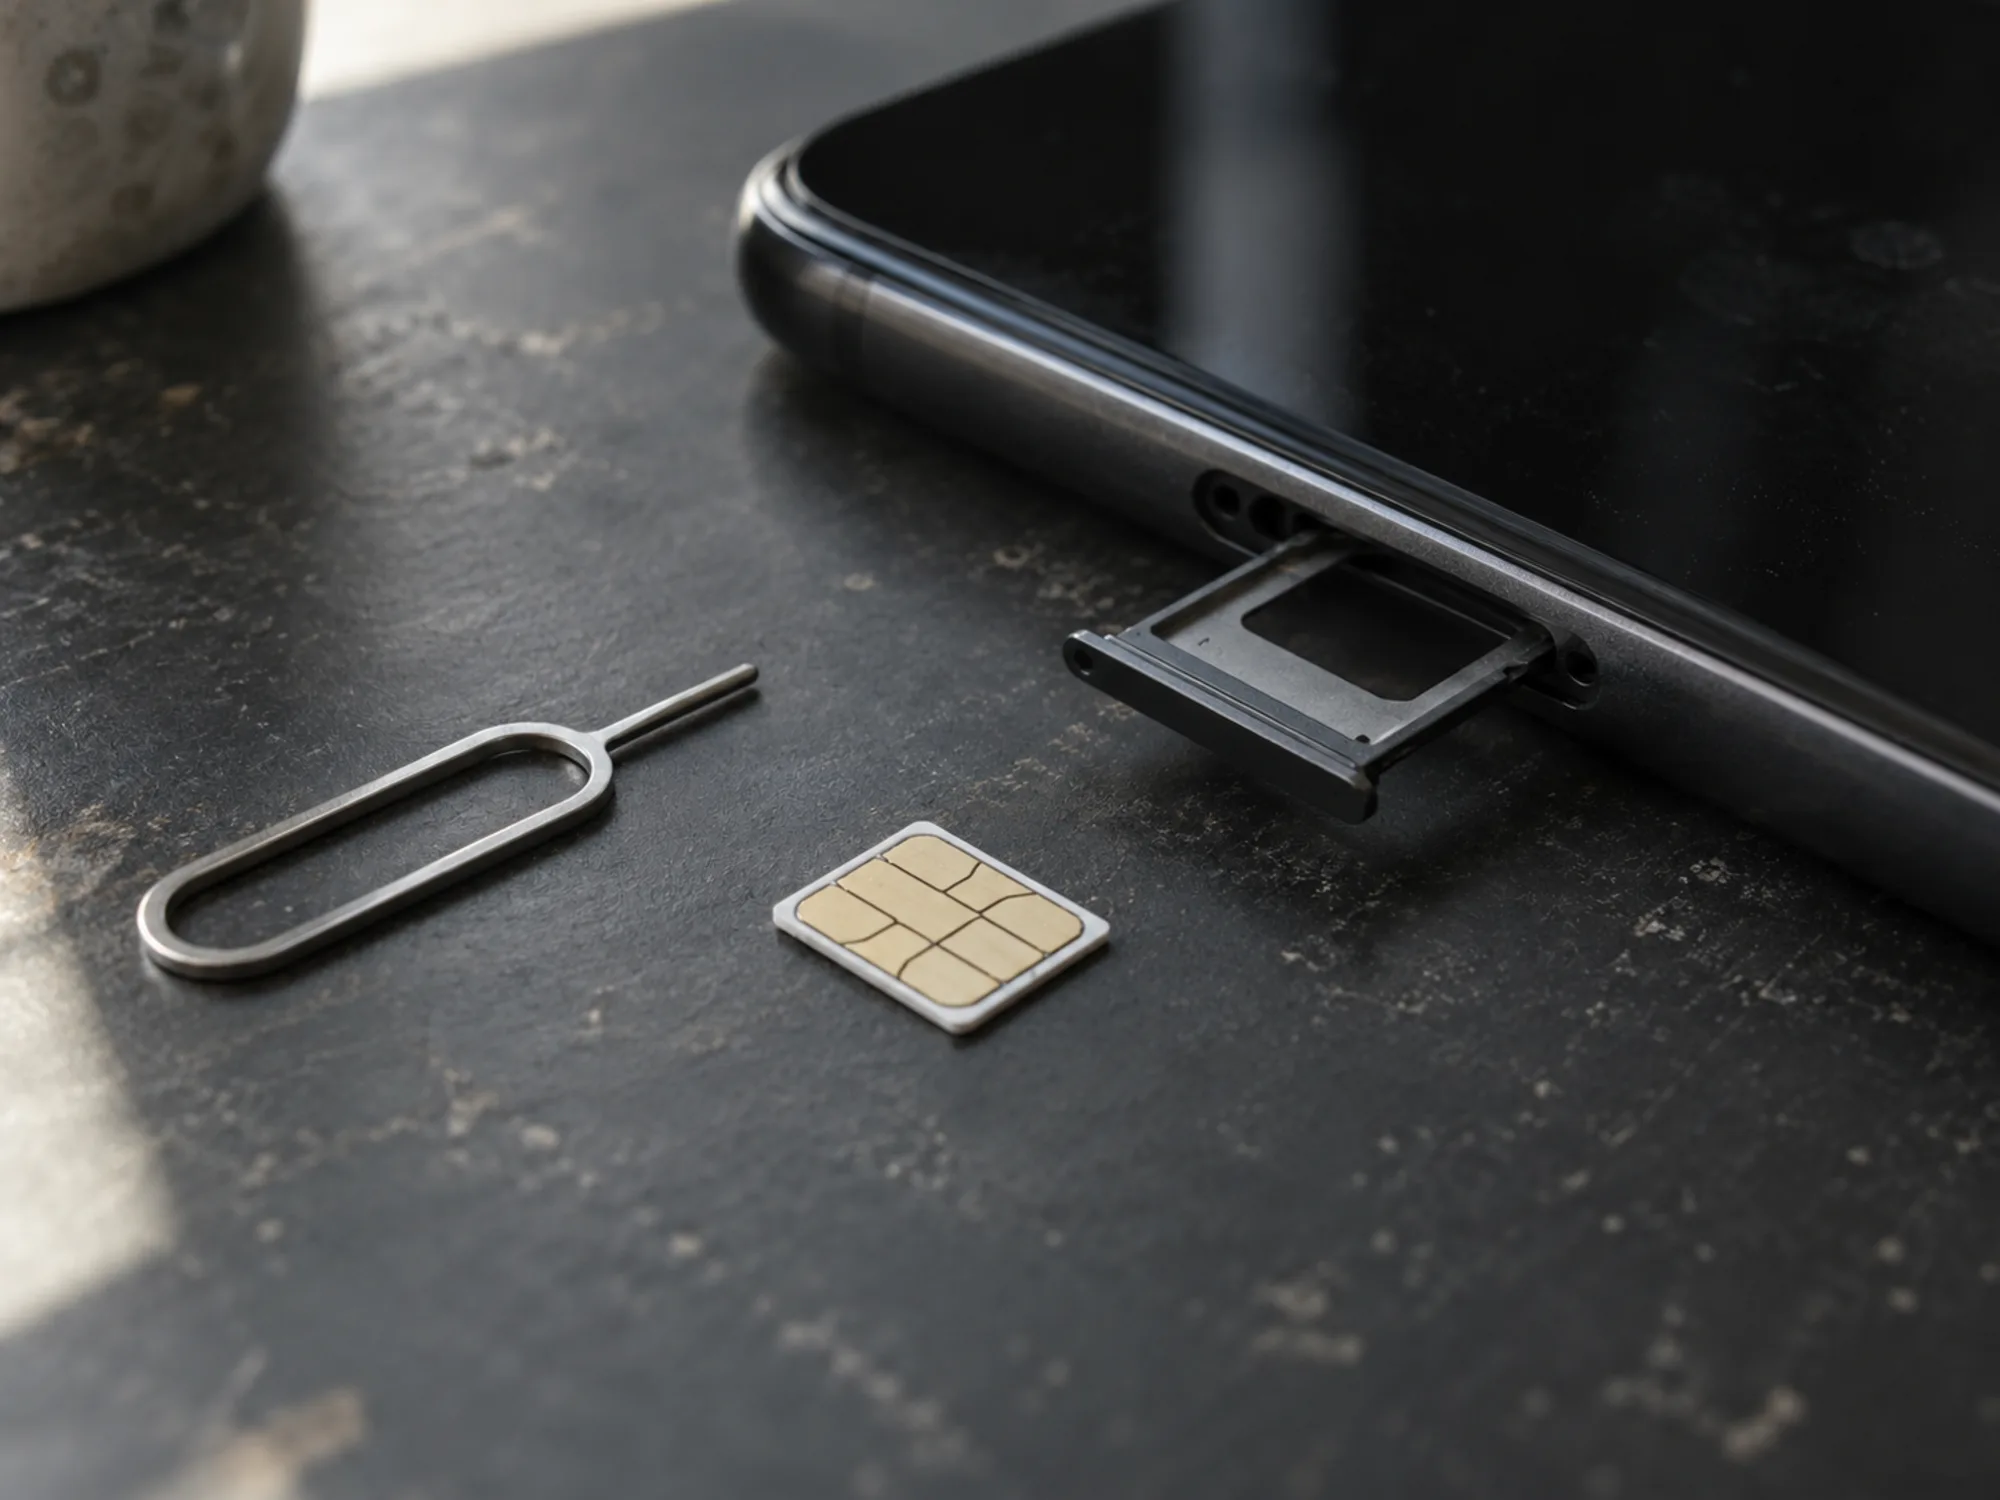
La fraude au SIM swap transfère le numéro de téléphone d'une victime sur une carte SIM détenue par un fraudeur, qui peut alors recevoir les appels et les messages destinés au titulaire du compte. Les codes SMS de la banque en ligne arrivent sur le téléphone du fraudeur, ce qui donne à l'attaquant accès aux messages d'authentification sans prendre possession de l'appareil de la victime.
L'ENISA, l'agence de l'UE pour la cybersécurité, a interrogé 48 opérateurs mobiles de 22 pays européens sur cette attaque, et les répondants ont désigné la banque en ligne comme le service le plus touché. Des contrôles sur les transferts de numéro et des vérifications de changements récents de SIM aident opérateurs et banques à repérer différentes étapes d'une tentative de prise de contrôle de compte.
Comment se fait l'échange
Un échange de SIM est un service normal: un client reçoit une nouvelle carte SIM après une perte, un nouveau téléphone ou un changement d'opérateur. Le rapport de l'ENISA Countering SIM-Swapping décrit comment les attaquants en abusent. Dans l'enquête, 98 % des opérateurs proposaient l'échange en boutique et 79 % aussi à distance. L'attaquant convainc le personnel avec des données personnelles volées, ou travaille avec un employé d'une boutique, et le numéro passe sur la nouvelle carte.
À partir de ce moment, l'attaquant reçoit tous les appels et SMS destinés au numéro, y compris les codes à usage unique envoyés pour la banque en ligne. Près de la moitié des opérateurs (48 %) n'avaient eu aucun incident de SIM swapping dans les douze mois précédant l'enquête, tandis que des opérateurs en France, en Suisse et au Royaume-Uni en signalaient plus de 50 chacun.
Pourquoi cibler les banques
Les banques utilisent depuis plus de dix ans des codes SMS pour confirmer connexions et virements, et les opérateurs de l'enquête ont désigné la banque en ligne comme le service le plus touché par les échanges de SIM frauduleux. Un numéro transféré fait d'un mot de passe volé un second facteur opérationnel, et l'échange devient ainsi une étape de la fraude par prise de contrôle de compte.
Le paiement qui suit n'est pas autorisé. Selon l'article 675v du Code civil, le client ne supporte l'intégralité de la perte qu'en cas de fraude, d'intention ou de négligence grave.
Une API entre opérateurs et banques
L'ENISA décrit une réponse technique que plusieurs pays de l'UE utilisent: les opérateurs mobiles offrent aux banques une interface de programmation d'application qui leur indique si un échange de SIM a eu lieu récemment. Avant un virement, la banque interroge l'opérateur du client, et si la SIM a changé dans une fenêtre définie, par exemple 24 heures, elle effectue des contrôles supplémentaires avant d'envoyer un code. En Italie, le régulateur AGCOM a coordonné un essai avec la Banque d'Italie, des banques et des opérateurs.
La réponse à plus long terme est de ne plus dépendre du SMS. Les passkeys et les validations dans une application lient le second facteur à un appareil enregistré. La biométrie comportementale ne dépend pas du tout du numéro de téléphone.
Prochains événements sur la fraude et l'identité numérique en Allemagne
Qu'est le SIM swapping?
Le SIM swapping est le transfert d'un numéro de téléphone sur une nouvelle carte SIM. Comme service, il remplace une carte perdue ou endommagée; comme fraude, il déplace le numéro sur une carte que l'attaquant contrôle, et les appels et codes SMS parviennent à l'attaquant.
Comment une banque peut détecter un SIM swap?
En interrogeant l'opérateur mobile. Là où les opérateurs proposent une API de SIM swap, la banque vérifie la date du dernier échange avant d'envoyer un code à usage unique et retient le virement pour des contrôles supplémentaires si l'échange est récent. L'ENISA recommande aussi que les opérateurs informent les clients des changements et limitent l'accès du personnel aux données clients.
Fraude au SIM swap et Finance Loop
Finance Loop est le lieu de rencontre des équipes authentification et fraude des banques et des sociétés de paiement qui éloignent leurs clients des codes SMS. Finance Loop a mis en avant fAInance de Sopra Steria et du Fraunhofer IAIS, qui avait un stand sur l'IA contre la criminalité financière.
Finance Loop est un réseau professionnel qui favorise l'usage institutionnel des technologies émergentes en finance, comme l'IA, les paiements numériques, le cloud et les solutions blockchain. Finance Loop aide ses membres à développer leurs compétences et leurs réseaux personnels dans ces domaines: Investissement & actifs numériques, Paiements & monnaie numérique, Infrastructure numérique & souveraineté et Risque & conformité.