
Confidential Computing
Confidential Computing schützt sensible Daten, während Software sie verarbeitet. Die Berechnung erfolgt in einer hardwarebasierten vertrauenswürdigen Ausführungsumgebung, einer Trusted Execution Environment oder TEE, die die Anwendung vom Betriebssystem und privilegierten Administratoren abschirmen soll. Das ergänzt die Verschlüsselung bei Speicherung und Übertragung um den Schutz in dem Moment, in dem eine Anwendung die Informationen nutzt.
Confidential Computing ermöglicht die Verarbeitung sensibler Informationen auf geteilter oder gemieteter Infrastruktur mit eingeschränktem Zugriff durch deren Betreiber. Für Banken ist das bei Anwendungen wie Betrugsanalyse oder der Verarbeitung kryptografischer Schlüssel relevant, bei denen offengelegte Daten ein Sicherheitsrisiko darstellen. Hardwarebasierte Isolation und die Überprüfung der Ausführungsumgebung gehören zum Schutz, neben den weiteren Maßnahmen für operationelle Resilienz.
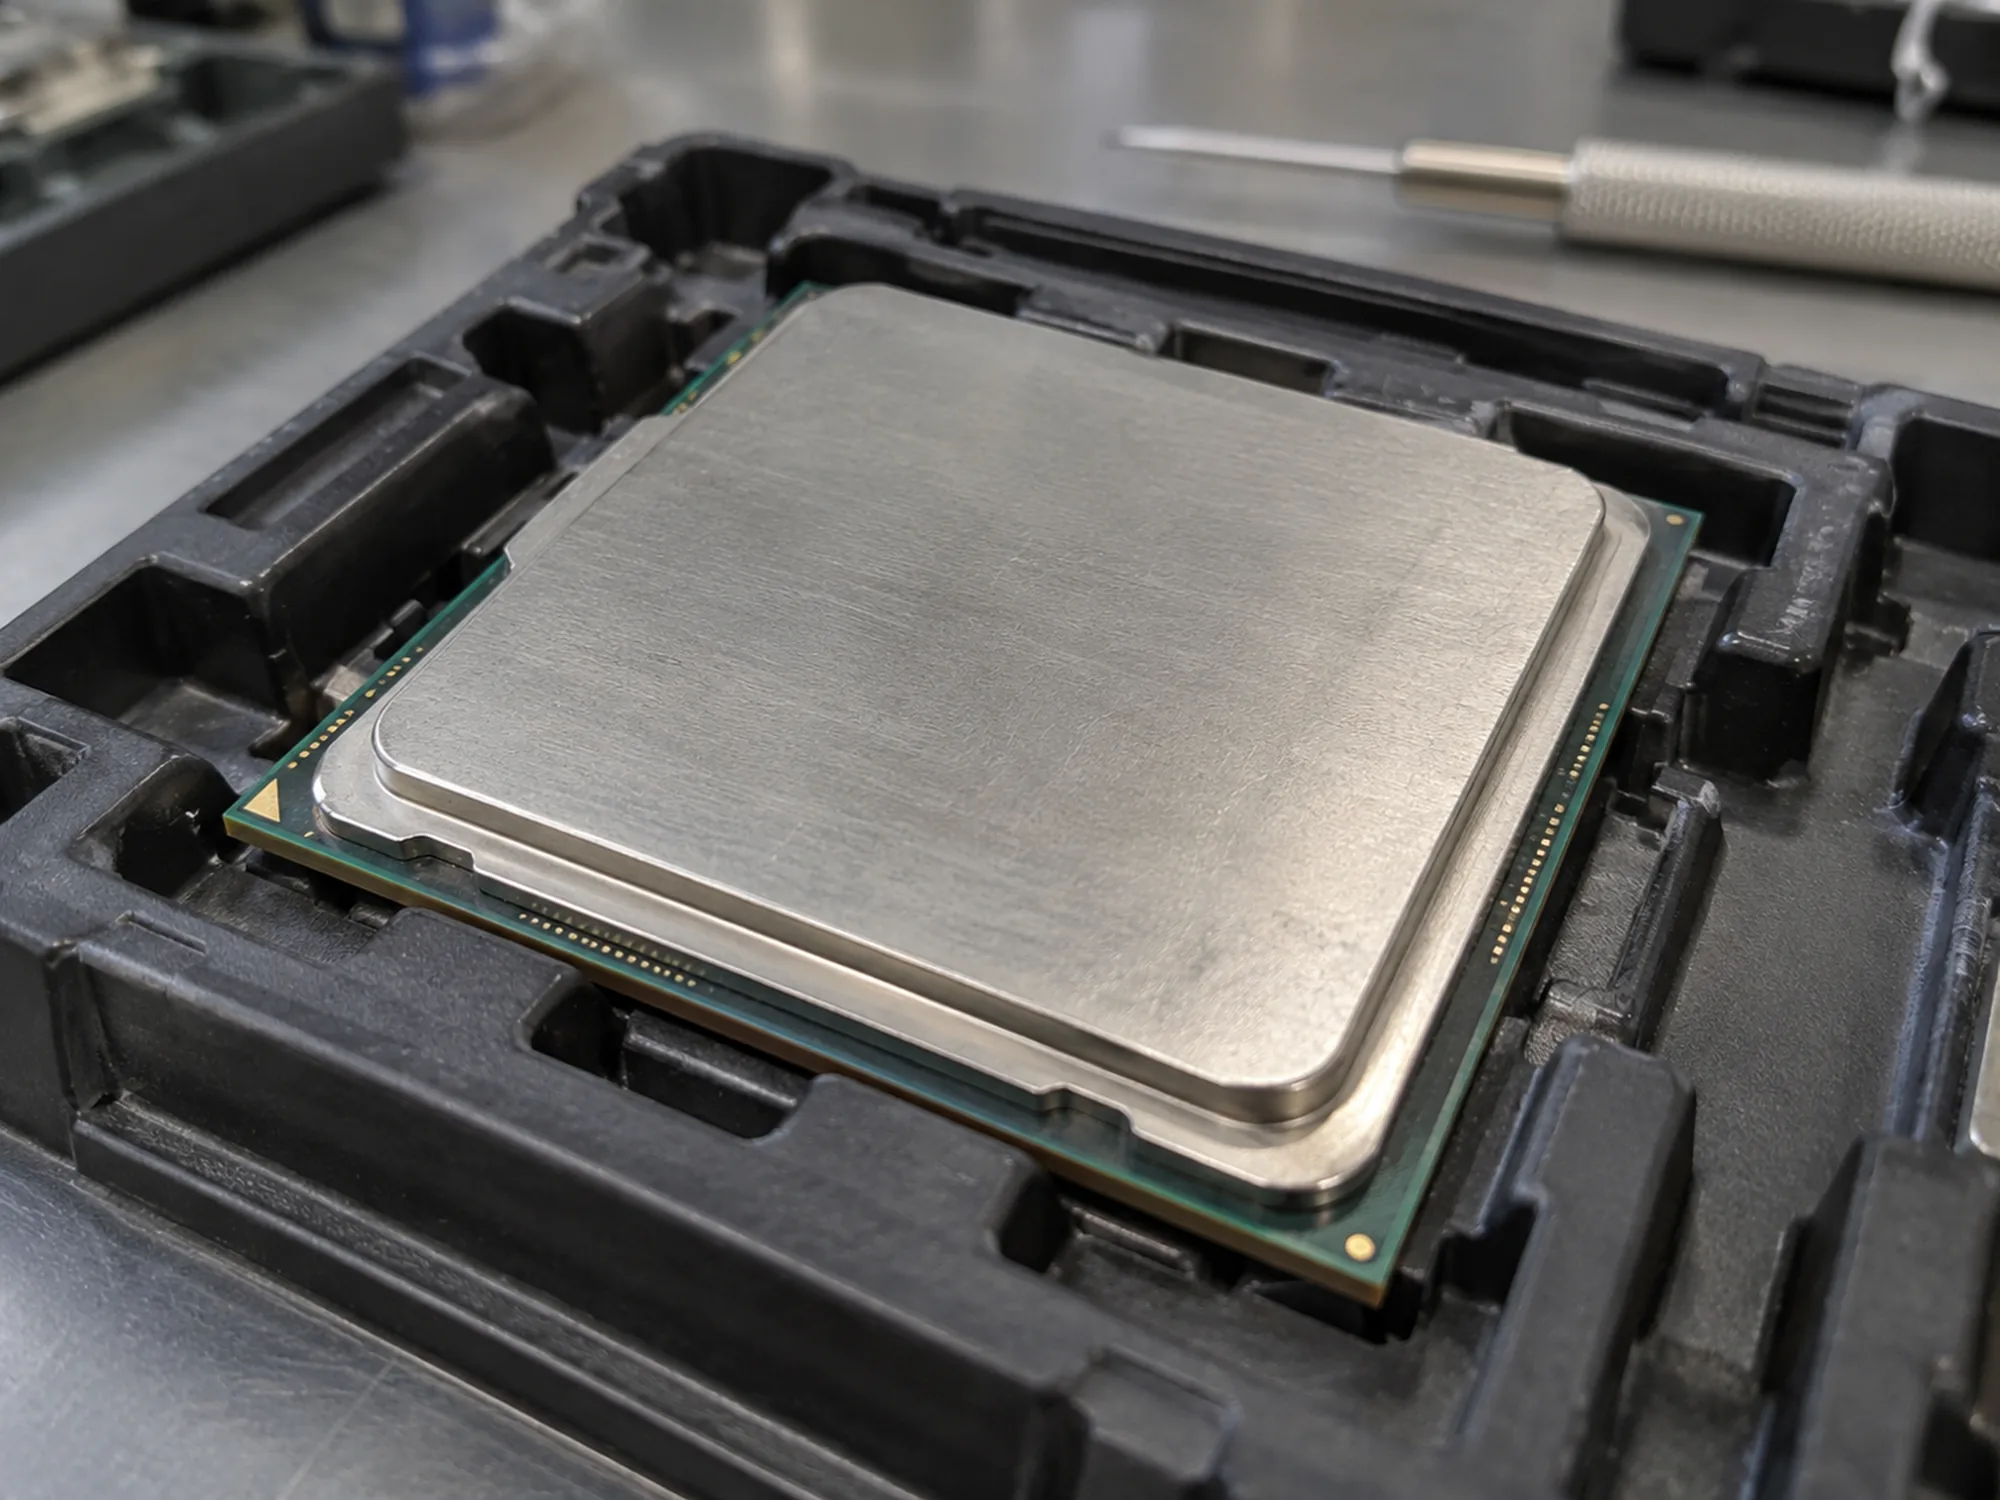
Wie eine TEE funktioniert
Der Prozessor verschlüsselt den Speicher der TEE mit Schlüsseln, die den Chip nie verlassen. Intel SGX, 2015 eingeführt, isoliert einzelne Anwendungs-Enklaven. Intel TDX und AMD SEV-SNP schützen ganze virtuelle Maschinen, bestehende Software läuft also ohne Umbau vertraulich, und Arm hat mit CCA ein entsprechendes Design. Nvidia hat das Modell mit dem H100 auf GPUs gebracht, wichtig für KI-Anwendungen.
Remote Attestation macht den Schutz prüfbar. Bevor eine TEE Schlüssel oder Daten erhält, weist sie der Gegenseite mit einer Signatur des Chips nach, welcher Code auf welcher Hardware läuft. Eine Bank kann einen Schlüssel also nur an eine Anwendung freigeben, deren Code sie geprüft hat. Das Confidential Computing Consortium, 2019 unter der Linux Foundation gegründet, arbeitet an gemeinsamen Standards dafür.
Wo das Finanzwesen Confidential Computing nutzt
Swift und Google Cloud haben im Dezember 2024 (auf Englisch) ein Modell gegen Zahlungsbetrug angekündigt, trainiert mit föderiertem Lernen und Confidential Computing. Jedes der 12 beteiligten Finanzinstitute behält seine Transaktionsdaten, das gemeinsame Modell lernt in TEEs daraus, und keine Bank sieht die Daten einer anderen. Technologiepartner sind Rhino Health und Capgemini.
Bei digitalen Vermögenswerten hält Fireblocks die Schlüsselteile seiner MPC-Wallets in Intel-SGX-Enklaven, ein kompromittierter Server legt das Schlüsselmaterial also nicht offen. Banken mit Kryptoverwahrung begegnen der Technik über solche Plattformen und neben Hardware-Sicherheitsmodulen, siehe HSMs für Kryptowerte.
Was DORA und EZB für genutzte Daten verlangen
Der DORA-Standard zum IKT-Risikomanagement, Delegierte Verordnung (EU) 2024/1774, verlangt in Artikel 6 eine Verschlüsselungsrichtlinie für Daten bei Speicherung, Übertragung und, wo relevant, in Verarbeitung. Ist die Verschlüsselung in Verarbeitung nicht möglich, verarbeitet das Finanzunternehmen die Daten in einer getrennten und geschützten Umgebung. Der EZB-Leitfaden zur Cloud-Auslagerung verlangt Verschlüsselung in Verarbeitung, wo machbar.
Keiner der Texte nennt Confidential Computing, aber Confidential Computing ist ein Weg, die Anforderung zu erfüllen, und die Bank dokumentiert, wie TEE, Attestation und Schlüsselfreigabe zu ihrer Verschlüsselungsrichtlinie passen.
Grenzen der Technik
Eine TEE verschiebt das Vertrauen vom Cloud-Anbieter zum Chiphersteller. Forscher haben Seitenkanalangriffe auf Intel SGX gezeigt, etwa SGAxe 2020 und ÆPIC Leak 2022, die Daten aus Enklaven auslasen, bevor Patches die Lücken schlossen. Eine Bank, die auf Confidential Computing setzt, verfolgt deshalb Firmware-Updates und Attestation-Ergebnisse im Schwachstellenmanagement.
Kommende Events zu digitaler Infrastruktur
Was ist Confidential Computing?
Confidential Computing ist der Schutz von Daten während der Verarbeitung in einer hardwarebasierten vertrauenswürdigen Ausführungsumgebung. Die Daten werden nur in der TEE entschlüsselt, Code außerhalb, auch die Software des Cloud-Anbieters, kann sie nicht lesen.
Welche Cloud-Anbieter bieten Confidential Computing?
Microsoft Azure, Amazon Web Services und Google Cloud bieten vertrauliche virtuelle Maschinen auf Basis von AMD SEV-SNP oder Intel TDX, AWS zusätzlich die eigenen Nitro Enclaves. Azure bietet vertrauliche GPU-Maschinen mit Nvidia H100 für KI.
Was unterscheidet es von homomorpher Verschlüsselung?
Homomorphe Verschlüsselung rechnet auf durchgehend verschlüsselten Daten, allein mit Mathematik, und braucht kein Vertrauen in einen Chiphersteller. Homomorphe Verschlüsselung ist für die meisten Aufgaben deutlich langsamer. Confidential Computing entschlüsselt in geschützter Hardware und läuft fast mit normaler Geschwindigkeit, hängt aber von Design und Patches des Chipherstellers ab.
Confidential Computing und Finance Loop
Finance Loop behandelt Confidential Computing im Track Digitale Infrastruktur & Souveränität, wo Sicherheitsarchitekten von Banken und Verwahrern die Cloud- und Chipfirmen treffen, die TEEs bauen. Finance Loop bietet Anbietern ein gesponsertes Webinar, um Banken eine attestierte Anwendung im Produktivbetrieb zu zeigen.
Finance Loop ist ein Experten-Netzwerk, das die institutionelle Nutzung neuer Technologien im Finanzwesen fördert, wie KI, digitale Zahlungen sowie Cloud- und Blockchain-Lösungen. Finance Loop hilft seinen Mitgliedern, Fähigkeiten und persönliche Netzwerke in diesen Feldern aufzubauen: Investment & digitale Vermögenswerte, Zahlungsverkehr & digitales Geld, Digitale Infrastruktur & Souveränität und Risiko & Compliance.