
Orchestration d'identité en finance
L'orchestration d'identité en finance est un logiciel coordonnant les contrôles dans un parcours client. Une banque ou un établissement de paiement définit les preuves requises et la manière dont les résultats déterminent l'étape suivante. Le parcours relie identification, contrôles antifraude et décisions d'examen par des règles explicites.
Une couche d'orchestration dirige les clients vers les méthodes d'identité adaptées et transmet les résultats aux systèmes financiers existants. Les équipes produit, conformité et ingénierie déterminent comment les demandes avancent, restent en attente ou exigent d'autres preuves. Leurs décisions façonnent l'expérience client et les preuves disponibles pour un examen ultérieur.
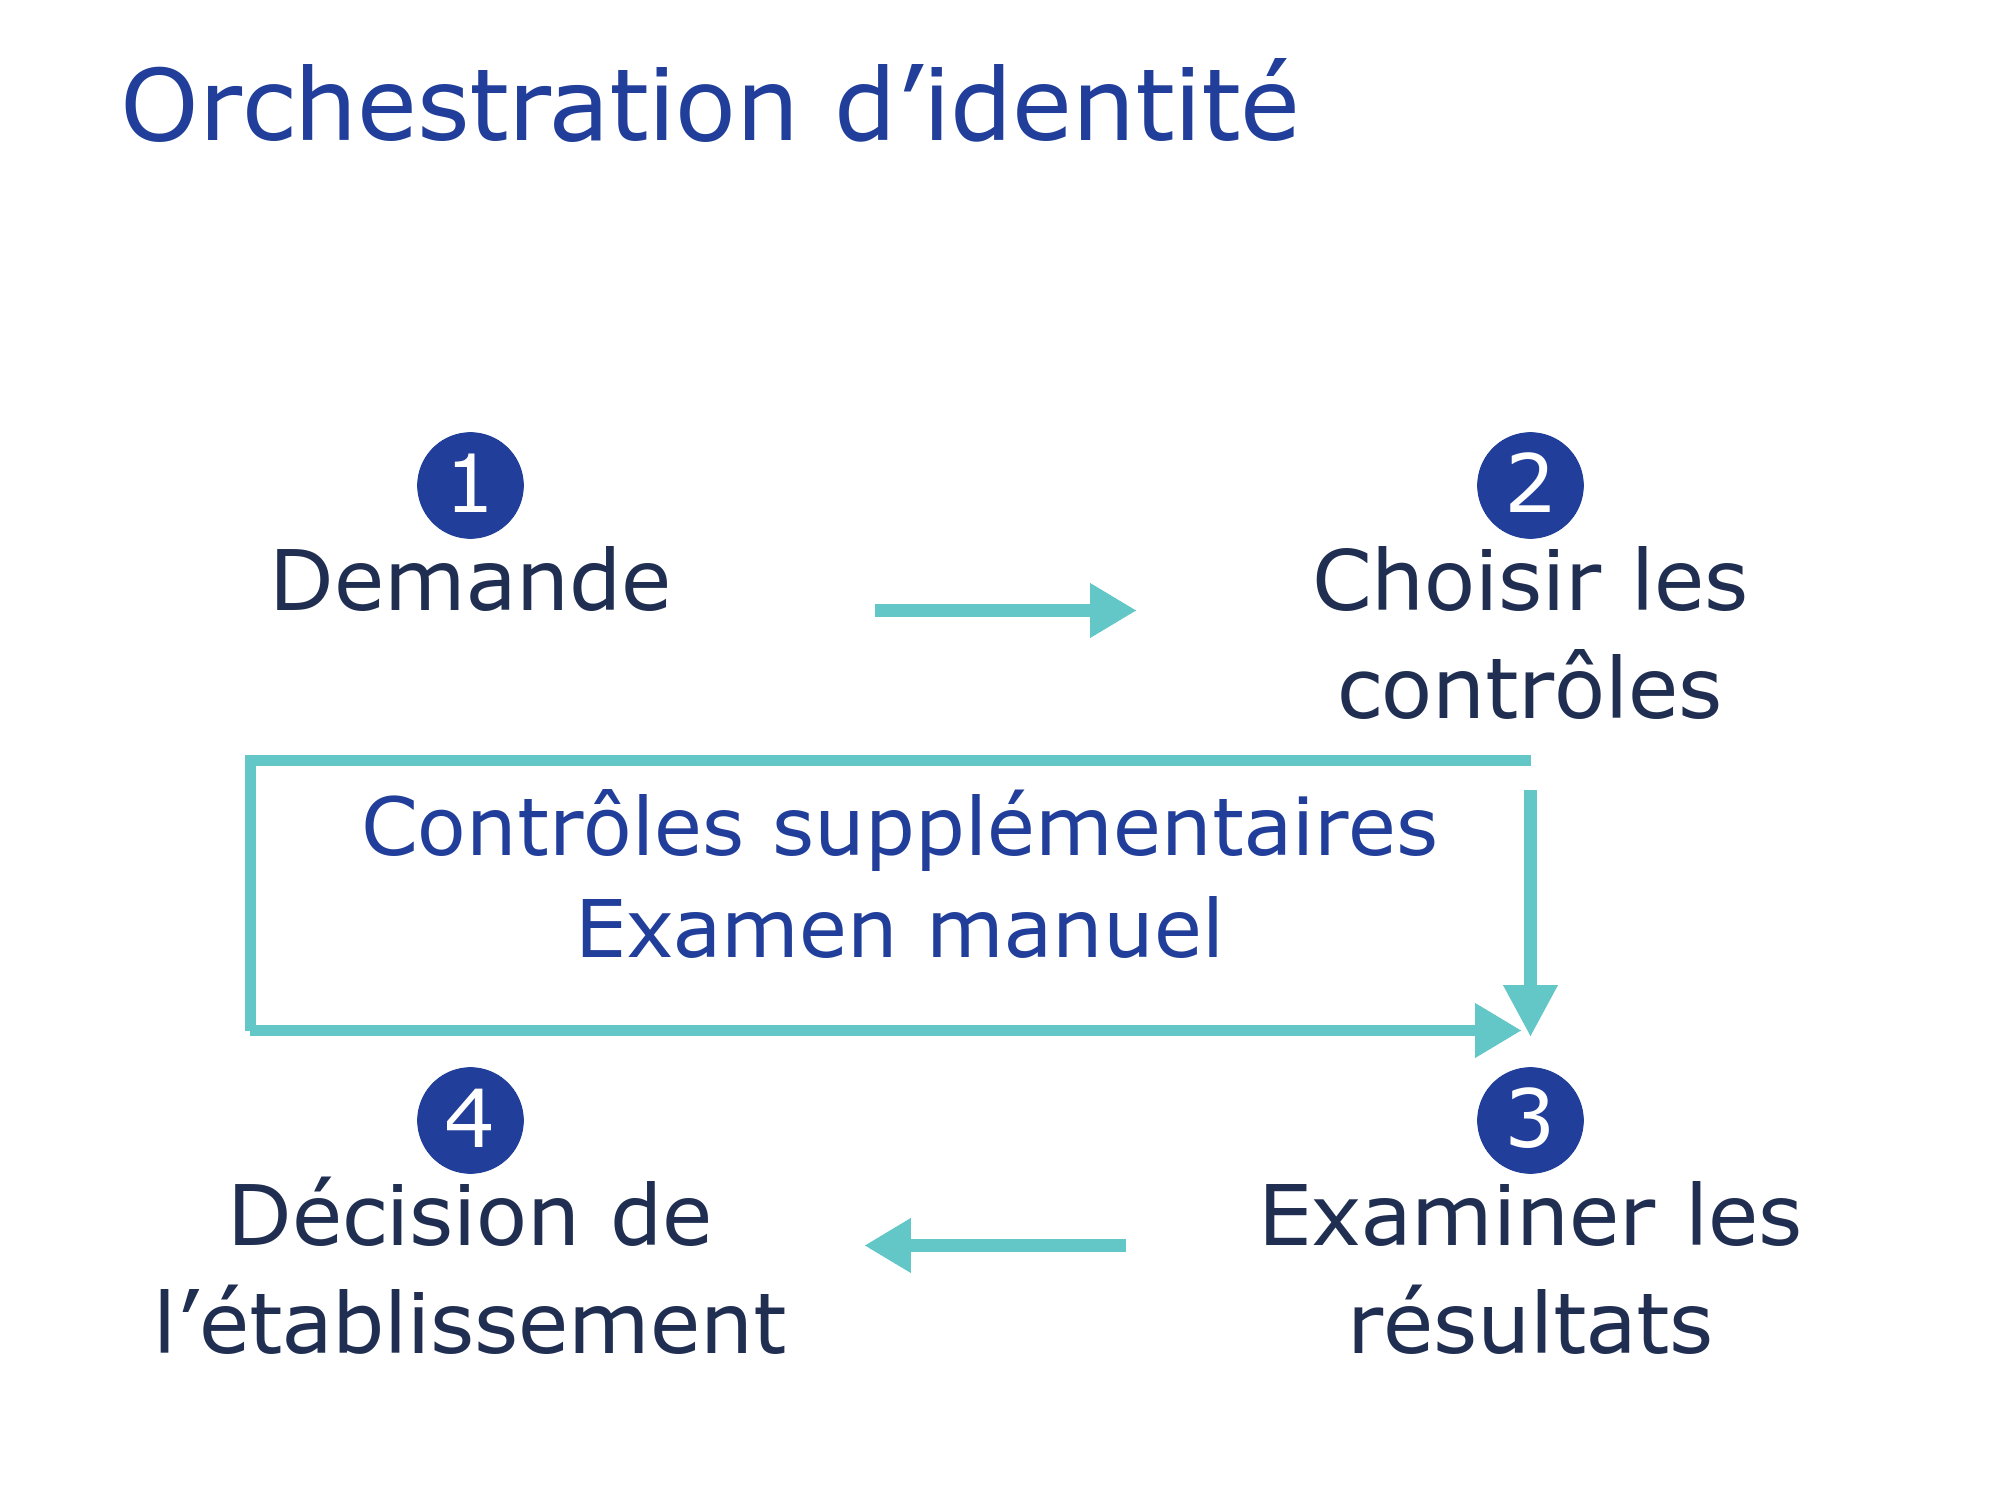
Des règles métier aux méthodes de vérification
Partez du produit financier, du lieu du client, des documents acceptés et des exigences d'identification applicables. Ces choix déterminent si le parcours propose une identification vidéo accompagnée, des contrôles automatisés de documents et de présence réelle, une identification électronique ou une présentation depuis un portefeuille compatible. La disponibilité dépend de la méthode, du marché, du fournisseur et du service contractuel.
La documentation des parcours IDnow décrit le choix des méthodes et les branchements conditionnels entre étapes. Un profil comme celui de WebID aide les équipes à examiner le service d'identification derrière chaque voie. La couche d'orchestration coordonne ces services selon la politique documentée de l'établissement.
Exemple d'ouverture de compte de paiement
Considérons un établissement de paiement concevant un parcours d'ouverture de compte pour des particuliers dans plusieurs marchés européens. La séquence suivante illustre une conception possible, sans décrire une mise en œuvre déployée chez un client.
- Recueillir le contexte de la demande et expliquer les contrôles avant de saisir les preuves d'identité.
- Proposer une méthode d'identité électronique acceptée lorsqu'elle est disponible, avec une alternative approuvée pour les autres demandeurs.
- Vérifier les preuves d'identité, puis transmettre les attributs vérifiés pertinents au processus de filtrage.
- Mettre les correspondances ambiguës en attente d'un analyste, en conservant leurs motifs et preuves.
- Demander des preuves supplémentaires par une voie approuvée lorsque le résultat initial reste indécis.
- Laisser l'établissement évaluer le dossier complet avant d'activer le compte et les services autorisés.
Chaque branche nécessite un responsable désigné, un message client et une issue définie. Les clients en attente d'examen ont besoin d'un statut utile qui reconnaît les contrôles terminés et explique l'évaluation restante.
Séparer identification et évaluation des risques LCB-FT
L'authenticité documentaire et un visage correspondant répondent aux questions concernant les preuves d'identité présentées. Le filtrage des sanctions, les contrôles des personnes politiquement exposées et l'objet d'une relation abordent d'autres risques. Une vérification d'identité réussie ne suffit pas à établir que toutes les obligations de vigilance sont remplies.
Les orientations de l'ABE sur l'entrée en relation à distance traitent des parcours sûrs dans le cadre applicable de lutte contre le blanchiment et de protection des données. Les équipes préparant leurs contrôles peuvent examiner AMLR et vérification d'identité parallèlement au parcours opérationnel. Consignez les résultats du filtrage et les décisions d'examen suffisamment séparément pour expliquer la décision finale concernant le client.
Contrôles supplémentaires et examen humain
Une règle de routage peut envoyer un résultat indécis vers des contrôles supplémentaires ou une file d'examen. Associez ces branches au risque client documenté et au niveau de garantie requis pour le produit. Précisez explicitement le motif, comme des preuves illisibles ou une correspondance potentielle exigeant une enquête. Distinguez un problème de capture corrigeable d'un résultat nécessitant une évaluation spécialisée.
La documentation Entrust Workflow Studio décrit des parcours conditionnels et une tâche de décision manuelle dans une exécution en cours. Les équipes devraient définir qui peut résoudre cette tâche et quelles preuves examiner. Les scénarios de fraude, dont les attaques par hypertrucage à l'entrée en relation, ont leur place dans les tests de réception de ces branches.
Gérer les nouvelles tentatives sans perdre la demande initiale
Une politique de nouvelles tentatives nécessite des limites, des instructions claires et un lien avec la demande existante. Les clients devraient comprendre s'il faut prendre une image plus nette, choisir une autre méthode compatible ou attendre un examen. Soumettre plusieurs fois les mêmes preuves aide peu les clients comme les enquêteurs.
Le comportement des nouvelles tentatives varie selon les fournisseurs, et les intégrations doivent préserver ces distinctions. Le cycle des sessions Stripe Identity permet de poursuivre une vérification interrompue dans la même session. Dans le modèle de sessions IDnow, les sessions abandonnées ou expirées nécessitent une nouvelle session. Gardez la référence de session du fournisseur liée à la demande de l'établissement sur chaque voie.
Traiter les webhooks comme des preuves, puis décider des droits
Les résultats d'identité peuvent arriver après que le client a quitté l'écran de vérification. Une session terminée peut aussi contenir un refus, donc sa fin ne signifie pas automatiquement une acceptation. Le système serveur doit examiner le résultat réel avant d'actualiser la demande du client.
La documentation des webhooks Stripe explique la vérification des signatures, les événements répétés et la livraison sans ordre garanti. Testez ces situations avant qu'un événement puisse modifier le statut du compte. Les preuves éclairent la décision de l'établissement; des contrôles distincts déterminent l'accès au compte, l'éligibilité au produit et l'autorisation d'exécuter un paiement.
Portefeuille et identité réutilisable
Une voie d'identité réutilisable nécessite un émetteur fiable, des attributs acceptés et des preuves conformes à la politique de l'établissement destinataire. Les équipes doivent vérifier l'actualité et la portée des informations présentées avant de s'appuyer sur une vérification antérieure. Un résultat existant devrait rester lié à sa source et à son évaluation.
Les cas d'usage d'orchestration IDnow comprennent l'identité électronique et des étapes par portefeuille, parallèlement aux contrôles documentaires. Évaluez la disponibilité réelle de l'intégration avant de promettre une voie précise aux clients. La page sur le portefeuille EUDI en finance explique le contexte, tandis que le KYC réutilisable exige sa propre évaluation du recours aux preuves.
Relier les parcours ultérieurs d'authentification et de signature
L'entrée en relation établit des preuves concernant un client avant le début de la relation financière. L'authentification ultérieure vérifie si un utilisateur connu peut présenter les justificatifs requis. Un parcours peut relier ces étapes tout en préservant leurs finalités et décisions distinctes.
Les équipes intégrant des paiements devraient évaluer l'authentification forte du client dans le parcours de transaction concerné. La signature des contrats nécessite aussi ses propres exigences et sa chaîne de preuves. Une identité vérifiée peut soutenir ce processus, tandis que le service choisi détermine la signature effectivement produite.
Préciser consentement, preuves d'audit et conservation
Expliquez le traitement demandé et déterminez sa base juridique avant de recueillir des informations personnelles. Le consentement à un service biométrique et la base juridique des contrôles clients obligatoires nécessitent des évaluations distinctes. Définissez une voie alternative lorsque les exigences juridiques et produit pertinentes le prévoient.
Le guide du CEPD sur la protection des données explique la limitation des finalités, la collecte des seules données nécessaires et les politiques de conservation. Convenez des preuves conservées par l'établissement, des données détenues par les fournisseurs, des accès et des dates de suppression. Un journal d'audit devrait relier version du parcours, résultats et motifs d'examen sans copier indistinctement les fichiers d'identité sensibles dans les journaux opérationnels.
Évaluer la plateforme par des cas de réception réalistes
Demandez aux fournisseurs de démontrer une méthode compatible, un fournisseur indisponible, une demande interrompue et un examen manuel. Ajoutez un webhook reçu deux fois et un client refusant le traitement biométrique à cette même évaluation. Comparez les messages clients et les preuves d'audit obtenus avec la politique opérationnelle réelle de l'établissement.
Les achats devraient préciser pays et documents acceptés, responsabilité d'intégration, lieux des données, sous-traitants, export et conditions de sortie. Séparez les frais de plateforme, de vérification et d'examen manuel dans la demande de devis. Mesurez achèvements, abandons, charge d'examen et fraudes confirmées ensemble, avec des populations comparables pour évaluer l'évolution de l'acceptation des clients face aux autres résultats.
Échanges professionnels sur l'identité et les paiements
Le calendrier nécessite JavaScript pour afficher les événements à venir sur cette page.
Quelle différence entre orchestration d'identité et IAM?
La gestion des identités et des accès couvre identités, authentification et droits d'accès entre applications. L'orchestration d'identité client coordonne contrôles et décisions dans des parcours comme l'entrée en relation financière. Les établissements devraient définir les responsabilités de chaque système avant de choisir une intégration.
Peut-on automatiser chaque décision de KYC?
L'automatisation peut exécuter des contrôles définis et orienter les résultats selon des règles approuvées. Les preuves ambiguës et correspondances de filtrage nécessitent toujours un processus d'évaluation défini. L'établissement doit conserver la responsabilité de la décision client et des contrôles qui la soutiennent.
Un établissement a-t-il besoin de plusieurs fournisseurs?
Un fournisseur peut couvrir les méthodes et marchés dont l'établissement a besoin. D'autres peuvent combler certaines lacunes ou fournir des alternatives approuvées pendant une interruption. Évaluez leur complexité opérationnelle et la cohérence des preuves avant d'ajouter une intégration.
Sujets connexes sur l'identité et les paiements
Discuter d'orchestration d'identité avec Finance Loop
Finance Loop relie les professionnels des technologies émergentes dans la finance à travers l'Europe. Son réseau d'experts sélectionnés permet aux entreprises de discuter de parcours d'identité avec des professionnels pertinents du produit, de la conformité et de la technologie. Apportez une question concrète sur l'entrée en relation, les méthodes ou les achats lors d'une demande d'échange.
Les équipes explorant un marché, un partenariat ou un échange professionnel peuvent contacter Finance Loop en précisant leur public cible et leur résultat souhaité. Ce contexte aide à préparer des mises en relation et discussions pertinentes au sein du réseau.