
Identity Orchestration im Finanzwesen
Identity Orchestration im Finanzwesen ist Software, die Prüfungen entlang einer Kundenreise koordiniert. Eine Bank oder ein Zahlungsinstitut legt fest, welche Nachweise erforderlich sind und wie Ergebnisse den nächsten Schritt bestimmen. Der Ablauf verbindet Identifizierung, Betrugskontrollen und Prüfentscheidungen durch ausdrücklich festgelegte Regeln.
Eine Orchestrierungsebene führt Kunden zu geeigneten Identitätsverfahren und übergibt Prüfergebnisse an bestehende Finanzsysteme. Produkt-, Compliance- und Entwicklungsteams vereinbaren, wie Anträge fortschreiten, pausieren oder weitere Nachweise erfordern. Ihre Entscheidungen prägen sowohl das Kundenerlebnis als auch die verfügbaren Nachweise für spätere Prüfungen.
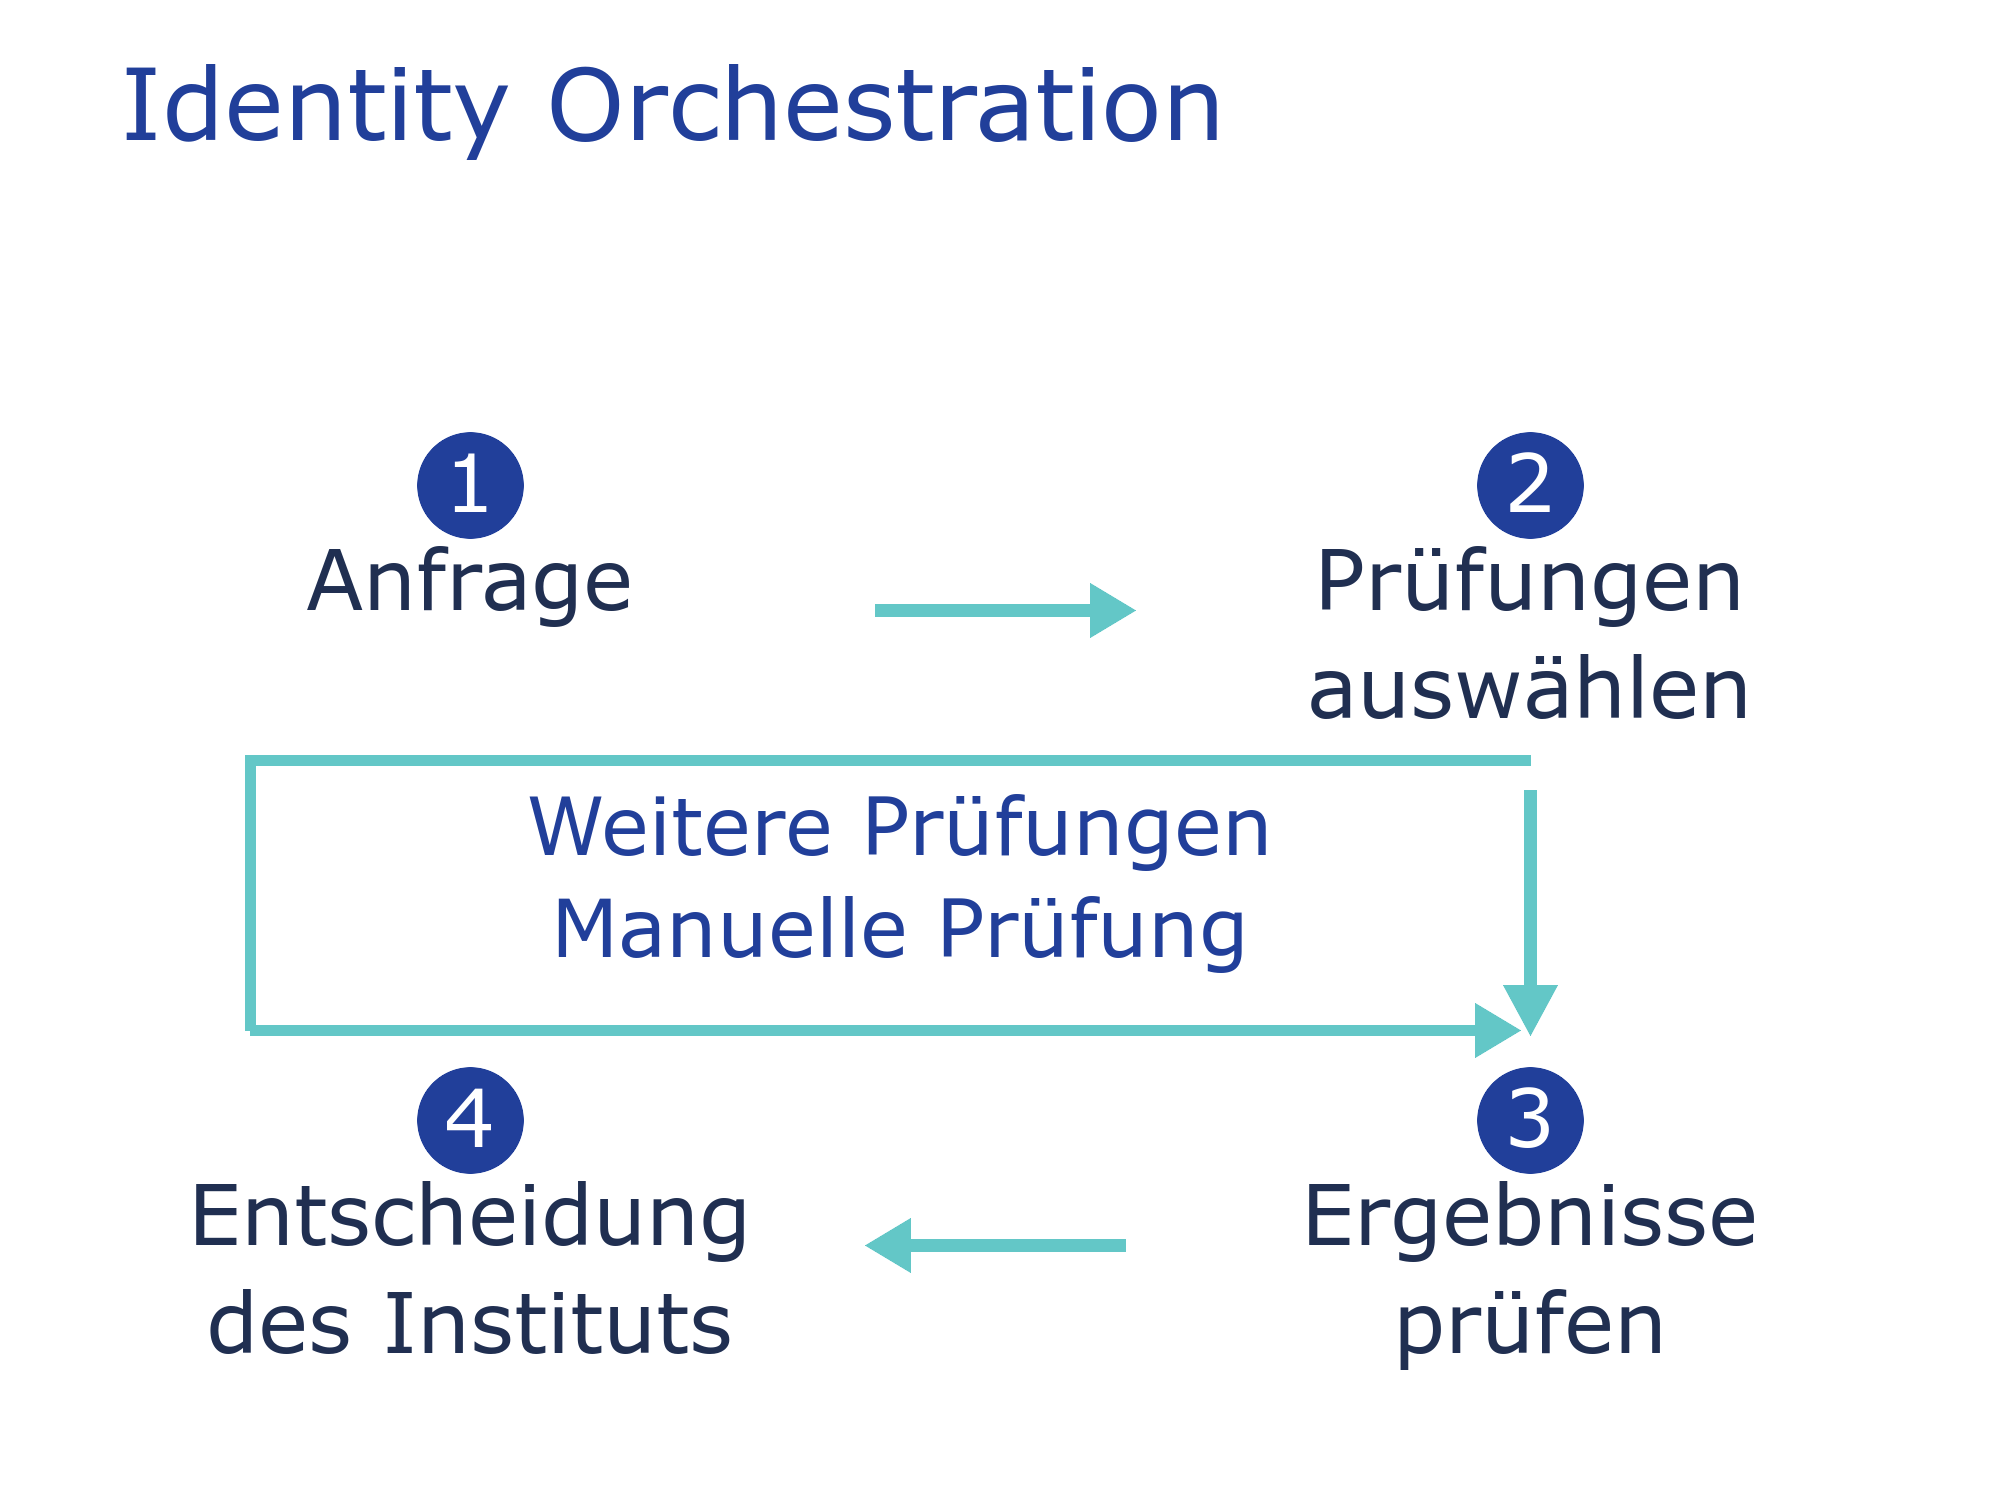
Von Geschäftsregeln zu Prüfmethoden
Ausgangspunkt sind das Finanzprodukt, der Kundenstandort, akzeptierte Dokumente und die geltenden Identifizierungsanforderungen. Diese Auswahl bestimmt, ob ein Ablauf begleitete Videoidentifizierung, automatisierte Dokumenten- und Lebenderkennung, elektronische Identifizierung oder eine unterstützte Wallet-Vorlage anbietet. Die Verfügbarkeit hängt vom Verfahren, Markt, Anbieter und vertraglich vereinbarten Dienst ab.
Die IDnow-Dokumentation zu Abläufen beschreibt die Verfahrensauswahl und bedingte Verzweigungen zwischen einzelnen Prüfschritten. Ein Anbieterprofil wie WebID hilft Teams, den jeweiligen Identifizierungsdienst hinter einer Route näher zu untersuchen. Die Orchestrierungsebene koordiniert diese Dienste nach der dokumentierten Richtlinie des Instituts.
Eine beispielhafte Eröffnung eines Zahlungskontos
Ein Zahlungsinstitut plant beispielsweise einen Ablauf zur Kontoeröffnung für Privatkunden in mehreren europäischen Märkten. Die folgende Abfolge veranschaulicht einen möglichen Entwurf, ohne eine eingesetzte Kundenlösung zu beschreiben.
- Den Antragskontext erfassen und die gewünschten Prüfungen erklären, bevor Identitätsnachweise aufgenommen werden.
- Ein akzeptiertes elektronisches Identitätsverfahren anbieten, soweit unterstützt, mit einer zugelassenen Alternative für andere Antragsteller.
- Die Identitätsnachweise prüfen und anschließend die relevanten verifizierten Attribute an das Screening übergeben.
- Unklare Treffer für einen Analysten anhalten und dabei Gründe sowie zugehörige Nachweise erhalten.
- Weitere Nachweise über einen zugelassenen Weg anfordern, wenn das ursprüngliche Ergebnis unklar bleibt.
- Das Institut die vollständige Akte bewerten lassen, bevor Konto und erlaubte Dienste freigeschaltet werden.
Jede Verzweigung benötigt eine benannte verantwortliche Person, eine Kundenmitteilung und ein definiertes Ergebnis. Kunden in der Prüfung benötigen einen hilfreichen Status, der abgeschlossene Kontrollen bestätigt und die verbleibende Bewertung erläutert.
Identifizierung und AML-Bewertung getrennt behandeln
Dokumentenechtheit und ein übereinstimmendes Gesicht beantworten Fragen zu den vorgelegten Identitätsnachweisen. Sanktionsscreening, Prüfungen politisch exponierter Personen und der Zweck einer Geschäftsbeziehung betreffen andere Risiken. Eine erfolgreiche Identitätsprüfung allein belegt nicht, dass sämtliche Sorgfaltspflichten gegenüber Kunden erfüllt wurden.
Die EBA-Leitlinien zum Fern-Onboarding behandeln sicheres Kunden-Onboarding innerhalb des geltenden Rahmens für Geldwäscheprävention und Datenschutz. Teams können bei ihrem Kontrollmodell AMLR und Identitätsprüfung gemeinsam mit dem operativen Ablauf betrachten. Screening-Ergebnisse und Prüfentscheidungen sollten so getrennt erfasst werden, dass die abschließende Kundenentscheidung nachvollziehbar bleibt.
Zusätzliche Prüfungen und menschliche Bewertung steuern
Eine Routing-Regel kann ein unklares Ergebnis an zusätzliche Prüfungen oder eine Prüfwarteschlange weitergeben. Ordnen Sie diese Verzweigungen dem dokumentierten Kundenrisiko und dem erforderlichen Vertrauensniveau für das Produkt zu. Benennen Sie den Grund ausdrücklich, beispielsweise unlesbare Nachweise oder einen möglichen Screening-Treffer mit Untersuchungsbedarf. Unterscheiden Sie ein behebbares Aufnahmeproblem von einem Ergebnis, das eine fachliche Bewertung erfordert.
Die Dokumentation zu Entrust Workflow Studio beschreibt bedingte Abläufe und eine manuelle Entscheidungsaufgabe innerhalb eines laufenden Durchlaufs. Teams sollten festlegen, wer diese Aufgabe lösen darf und welche Nachweise zu prüfen sind. Betrugsszenarien einschließlich Deepfake-Angriffen beim Onboarding gehören in die Abnahmetests dieser Verzweigungen.
Wiederholungen mit dem ursprünglichen Antrag verbinden
Eine Richtlinie für Wiederholungen benötigt Grenzen, klare Anweisungen und eine Verbindung zum bestehenden Antrag. Kunden sollten verstehen, ob sie ein klareres Bild aufnehmen, ein anderes unterstütztes Verfahren wählen oder auf die Prüfung warten sollen. Unveränderte Nachweise wiederholt einzureichen, hilft weder Kunden noch untersuchenden Fachkräften wesentlich weiter.
Das Verhalten bei Wiederholungen unterscheidet sich zwischen Anbietern, weshalb Integrationen diese Unterschiede erhalten müssen. Der Sitzungsablauf von Stripe Identity unterstützt die Fortsetzung einer unterbrochenen Prüfung über dieselbe Sitzung. Im Sitzungsmodell von IDnow erfordern abgebrochene oder abgelaufene Sitzungen dagegen eine neue Sitzung. Halten Sie die Anbieterreferenz auf beiden Wegen durchgehend mit dem Antrag beim Institut verbunden.
Webhooks als Nachweise behandeln, Berechtigungen gesondert entscheiden
Identitätsergebnisse können eintreffen, nachdem der Kunde die Prüfoberfläche bereits verlassen hat. Eine abgeschlossene Anbietersitzung kann außerdem eine Ablehnung enthalten, weshalb ihr Abschluss nicht automatisch eine Annahme bedeuten darf. Das Backend muss das tatsächliche Ergebnis prüfen, bevor es den Kundenantrag aktualisiert.
Die Webhook-Dokumentation von Stripe erklärt die Signaturprüfung, doppelte Ereignisse und die Zustellung ohne garantierte Reihenfolge. Diese Fälle sollten getestet werden, bevor ein Ereignis den Kontostatus verändern kann. Prüfnachweise unterstützen die Institutsentscheidung; getrennte Kontrollen bestimmen Kontozugang, Produkteignung und die Berechtigung zur Ausführung einer Zahlung.
Wallets und wiederverwendbare Identitäten einplanen
Ein Weg für wiederverwendbare Identitäten benötigt einen vertrauenswürdigen Aussteller, akzeptierte Attribute und Nachweise entsprechend der Richtlinie des empfangenden Instituts. Teams müssen die Aktualität und den Umfang der vorgelegten Informationen prüfen, bevor sie sich auf eine frühere Prüfung stützen. Ein vorhandener Prüfnachweis sollte mit seiner Quelle und Bewertung verbunden bleiben.
Die IDnow-Anwendungsfälle zur Orchestrierung enthalten elektronische Identität und Wallet-Schritte neben der dokumentenbasierten Prüfung. Prüfen Sie die tatsächliche Integrationsverfügbarkeit, bevor Sie Kunden einen bestimmten Wallet-Weg versprechen. Die Seite zur EUDI Wallet im Finanzwesen erläutert den weiteren Kontext, während wiederverwendbares KYC eine eigene Bewertung der Nachweisübernahme erfordert.
Spätere Authentifizierung und Unterzeichnung verbinden
Das Onboarding schafft Nachweise über einen Kunden, bevor die finanzielle Geschäftsbeziehung beginnt. Die spätere Authentifizierung prüft, ob ein wiederkehrender Nutzer die erforderlichen Berechtigungsnachweise vorlegen kann. Ein Ablauf kann diese Phasen verbinden und ihre getrennten Zwecke sowie Entscheidungen erhalten.
Teams mit Zahlungsintegrationen sollten starke Kundenauthentifizierung innerhalb des jeweiligen Transaktionsablaufs bewerten. Auch die Vertragsunterzeichnung benötigt eigene Anforderungen und eine zugehörige Nachweiskette. Eine geprüfte Identität kann diesen Prozess unterstützen, während der gewählte Signaturdienst die tatsächlich erzeugte Signatur bestimmt.
Einwilligung, Prüfnachweise und Aufbewahrung ausdrücklich festlegen
Erklären Sie die gewünschte Verarbeitung und bestimmen Sie ihre Rechtsgrundlage vor der Erhebung personenbezogener Informationen. Die Einwilligung in einen biometrischen Dienst und die Rechtsgrundlage erforderlicher Kundenprüfungen müssen getrennt bewertet werden. Definieren Sie einen alternativen Weg, soweit die geltenden rechtlichen und produktbezogenen Anforderungen diesen vorsehen.
Der Datenschutzleitfaden des EDSA erläutert Zweckbindung, Datenminimierung und Richtlinien zur Aufbewahrung personenbezogener Daten. Vereinbaren Sie, welche Nachweise das Institut behält, welche Daten Anbieter speichern, wer zugreifen darf und wann gelöscht wird. Ein Prüfprotokoll sollte Ablaufversion, Prüfergebnisse und Bewertungsgründe verbinden, ohne sensible Identitätsdateien wahllos in Betriebsprotokolle zu kopieren.
Die Plattform anhand realistischer Abnahmefälle bewerten
Lassen Sie Anbieter ein unterstütztes Identitätsverfahren, einen ausgefallenen Dienst, einen unterbrochenen Antrag und eine manuelle Prüfung vorführen. Nehmen Sie ein doppeltes Webhook-Ereignis und einen Kunden, der biometrische Verarbeitung ablehnt, in dieselbe Bewertung auf. Vergleichen Sie die resultierenden Kundenmitteilungen und Prüfnachweise mit der tatsächlichen Betriebsrichtlinie des Instituts.
Der Einkauf sollte unterstützte Länder und Dokumente, Integrationsverantwortung, Datenstandorte, Unterauftragnehmer, Exportmöglichkeiten und Vertragsbeendigung klären. Trennen Sie Plattformgebühren, Prüfkosten und Kosten manueller Bewertungen bei der Angebotsanfrage. Messen Sie Abschlüsse, Abbrüche, Prüfaufwand und bestätigten Betrug gemeinsam anhand vergleichbarer Gruppen, um Veränderungen bei der Kundenannahme gegenüber den anderen Ergebnissen zu bewerten.
Fachlicher Austausch zu Identität und Zahlungen
Der Kalender benötigt JavaScript, um kommende Veranstaltungen auf dieser Seite anzuzeigen.
Was unterscheidet Identity Orchestration von IAM?
Identity und Access Management umfasst Identitäten, Authentifizierung und Zugriffsrechte über Anwendungen hinweg. Identity Orchestration für Kunden koordiniert Prüfungen und Entscheidungen innerhalb von Abläufen wie dem finanziellen Onboarding. Finanzinstitute sollten vor der Integrationswahl festlegen, welche Verantwortlichkeiten zu welchem System gehören.
Lässt sich jede KYC-Entscheidung automatisieren?
Automatisierung kann definierte Prüfungen ausführen und Ergebnisse durch zugelassene Regeln weiterleiten. Unklare Nachweise und Screening-Treffer benötigen weiterhin einen klar definierten Prozess zur Bewertung. Das Institut muss die Verantwortung für die Kundenentscheidung und die zugehörigen Kontrollen behalten.
Braucht ein Institut mehrere Anbieter zur Identitätsprüfung?
Ein Anbieter kann die vom Institut benötigten Verfahren und Märkte abdecken. Weitere Anbieter können bestimmte Abdeckungslücken oder zugelassene Alternativen bei Dienstunterbrechungen unterstützen. Bewerten Sie die betriebliche Komplexität und Einheitlichkeit der Nachweise vor einer weiteren Integration.
Verwandte Themen zu Identität und Zahlungen
Identity Orchestration mit Finance Loop besprechen
Finance Loop verbindet Fachleute für neue Technologien im Finanzwesen innerhalb Europas. Das kuratierte Experten-Netzwerk gibt Unternehmen einen Rahmen, Identitätsabläufe mit relevanten Produkt-, Compliance- und Technologiefachleuten zu besprechen. Bringen Sie bei einer Gesprächsanfrage eine konkrete Frage zu Onboarding, Prüfmethoden oder Beschaffung mit.
Teams, die einen Markt, eine Partnerschaft oder fachlichen Austausch erkunden, können Finance Loop kontaktieren und ihre Zielgruppe sowie ihr gewünschtes Ergebnis nennen. Dieser Kontext hilft, relevante Kontakte und Gespräche innerhalb des Netzwerks vorzubereiten.